Ошибки подключения SSL и как их исправить
Бывает, вы переходите на сайт, а браузер вместо него показывает ошибку. Сюда, мол, не пущу, подключение не защищено.
Причины возникновения ошибки бывают разными, но смысл всегда один — браузер не смог подключиться к сайту по HTTPS. Это значит, что вводить на этом сайте личные данные небезопасно. Вот браузер и показывает предупреждение.
В этой статье разберемся, какие бывают ошибки подключения SSL, с чем они связаны и как их исправить.
SSL-сертификаты Let’s Encrypt перестали работать на старых устройствах
С 30 сентября 2021 на некоторых устройствах сайты с сертификатами Let’s Encrypt будут открываться с предупреждением, что на сайте небезопасно. Это связано с тем, что компания перешла на новый корневой сертификат, которому пока не доверяют некоторые устройства. Из-за этого сайт с Let’s Encrypt и может отображаться как ненадёжный. Даже если на самом деле с ним всё в порядке.
Подробнее на эту тему читайте в статье в нашем блоге. Там же вы найдёте список устройств, на которых Let’s Encrypt не будет работать. А чтобы быстро решить проблему с совместимостью вы можете установить на сайт платный сертификат.
Что внутри
- Причины возникновения
- Кэш
- Неправильные настройки даты и времени
- Настройки антивируса или файервола
- Устаревшая версия браузера
- Протокол QUIC
- Конфликт между протоколами TLS
- Примеры ошибок
- Ошибка «Подключение не защищено»
- Ошибка «Часы спешат» / «Часы отстают»
- Ошибка «Подключение к сайту защищено не полностью» / «Части этой страницы не защищены»
- Ошибка «Этот сайт не может обеспечить безопасное соединение»
- Ошибка «На сервере используется слабый эфемерный открытый ключ Диффи-Хелмана»
Причины возникновения
Все ошибки подключения SSL можно разделить на две группы:
- Ошибки на стороне браузера. Посетитель может исправить их сам.
- Ошибки на стороне сайта. Их может исправить только владелец сайта.
Чтобы определить, какой тип ошибки в вашем случае, проверьте сайт при помощи сервиса decoder.link.
Если при проверке появилась надпись “It’s all good. We have not detected any issues”, проблема на стороне браузера. Если вместо надписи есть какая-то ошибка, проблема на стороне сайта.
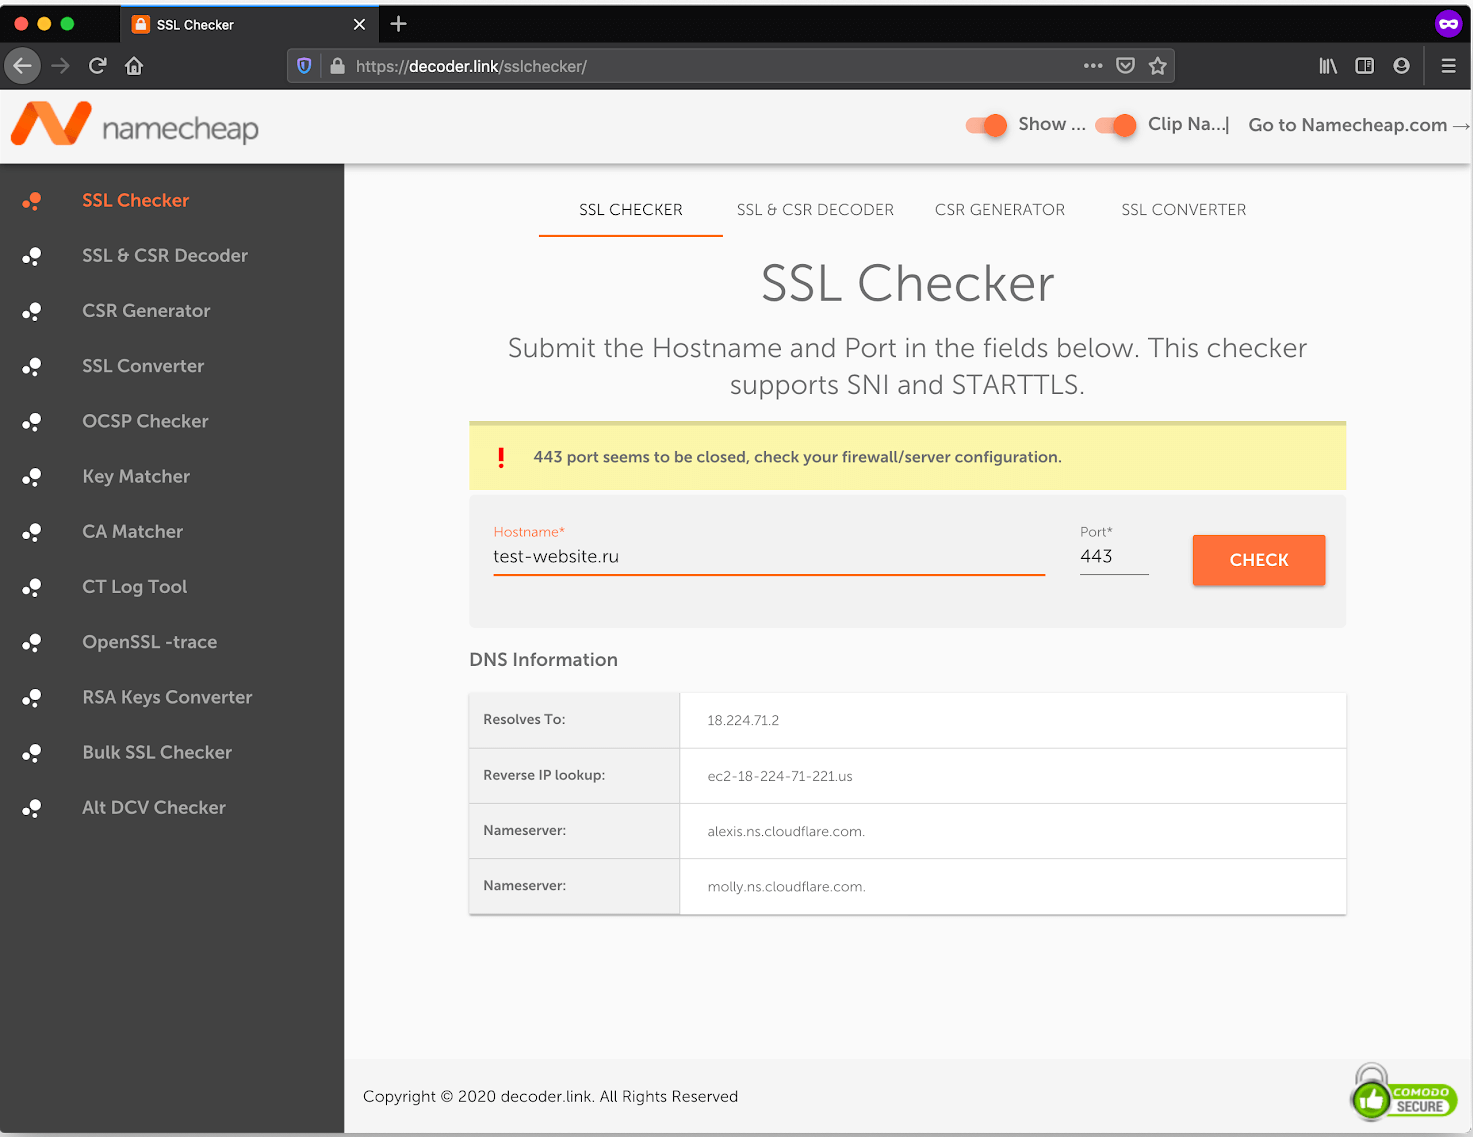
С ошибками на стороне сайта всё понятно: если вы не владелец сайта, тут ничего не сделать. Возможно, истёк срок годности сертификата или его неправильно установили. А может что-то не так с настройками сервера. Остаётся только ждать, когда владелец сайта заметит и устранит ошибку.
Разберёмся с ошибками подключения SSL на стороне браузера. Обычно их можно быстро исправить и всё-таки попасть на сайт. Вот основные причины, из-за которых они возникают.
Кэш
Если вы заходили на сайт раньше и всё было нормально, попробуйте очистить кэш браузера. Возможно, он хранит какие-то устаревшие данные, которые мешают сайту загрузиться.
Как вариант можно зайти на сайт с другого браузера или устройства. Если заходит, значит скорее всего проблема именно в кэше.
Неправильные настройки даты и времени
Браузеру может показаться, что установленный на сайте сертификат недействителен, если время у вас на компьютере и на сервере, где лежит сайт, отличается. Убедитесь, что у вас стоит правильные время и дата.
Настройки антивируса или файервола
Бывает, антивирус не даёт зайти на сайт, потому что по ошибке добавил его в черный список или закрыл 443 порт, через который и происходит SSL подключение. Попробуйте отключить антивирус и зайти на сайт снова.
Устаревшая версия браузера
На сайте может быть технология, которая не поддерживается в вашей версии браузера. Например, новый алгоритм шифрования, протокол передачи данных или что-то в таком роде. После обновления проблема должна пройти.
Протокол QUIC
QUIC — это новая технология передачи данных в интернете. Она используется только в Google Chrome и браузерах, сделанных на движке Chromium: Opera, Microsoft Edge, Brave.
Поскольку технология новая, более старые версии серверов её не поддерживают. Из-за этого могут возникать ошибки.
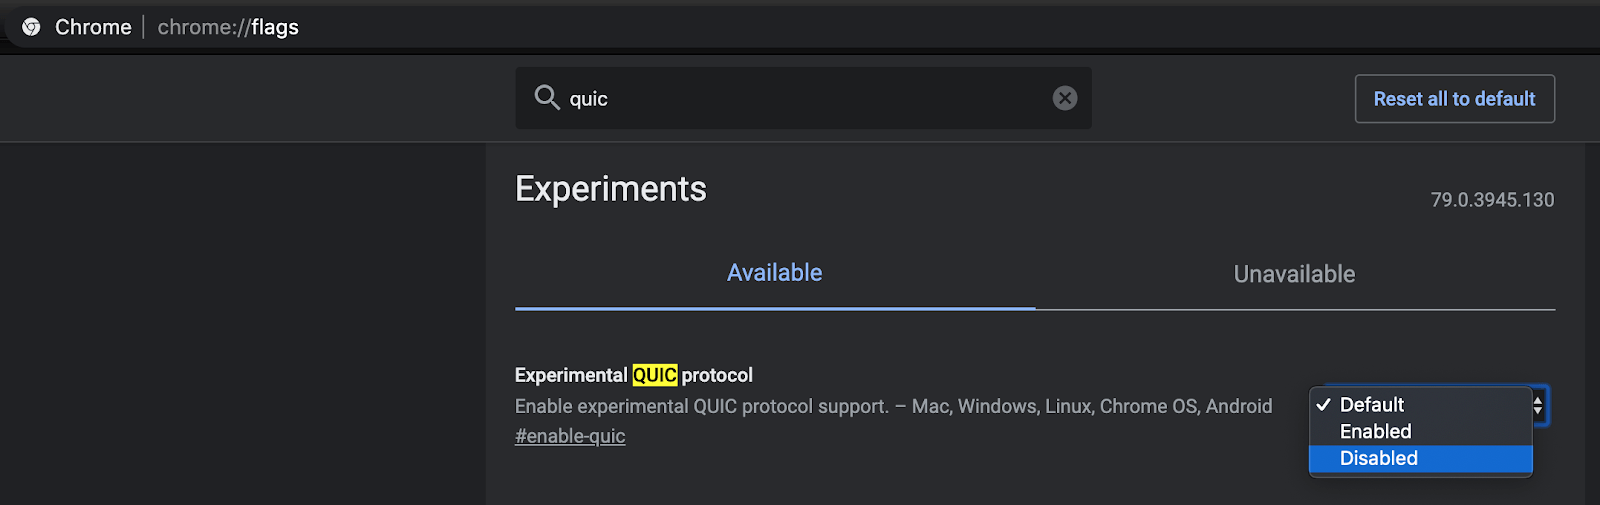
Как вариант можете попробовать отключить QUIC и зайти на сайт ещё раз. Чтобы сделать это в Google Chrome, перейдите по адресу chrome://flags и введите в поиске QUIC. Затем выберите в выпадающем списке опцию Disabled.
Конфликт между протоколами TLS
Протокол TLS — это набор правил, по которым браузер устанавливает безопасное соединение с сервером, где лежит сайт. Что-то вроде инструкции для компьютеров, которая помогает им договориться о шифровании.
На момент написания статьи есть семь версий этого протокола. Половину из них уже признали небезопасными, но на некоторых сайтах устаревшие протоколы всё ещё используют.
Иногда бывает так, что браузер использует последнюю версию TLS, а сервер — нет. В итоге появляется ошибка подключения SSL, потому что стороны не могут договориться о шифровании.
Сайт может начать открываться, если вы разрешите своему браузеру использовать устаревшие протоколы, но это небезопасно. Личные данные, которые вы введете на сайте после этого могут украсть. Делайте это только в крайнем случае, а потом лучше верните всё, как было.
В Internet Explorer/Microsoft Edge нажмите для этого сочетание клавиш Windows+R и введите inetcpl.cpl.
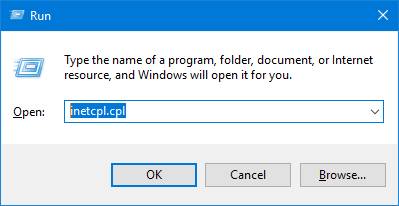
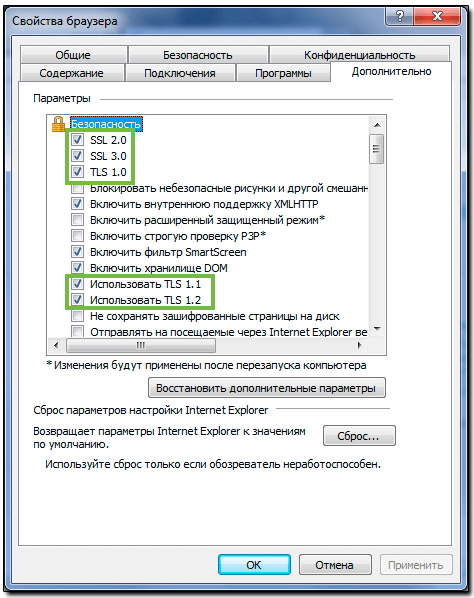
В открывшемся окне перейдите на вкладку «Дополнительно» (Advanced) и включите все протоколы SSL и TLS. Затем, нажмите «ОК». Не забудьте перезагрузить компьютер.
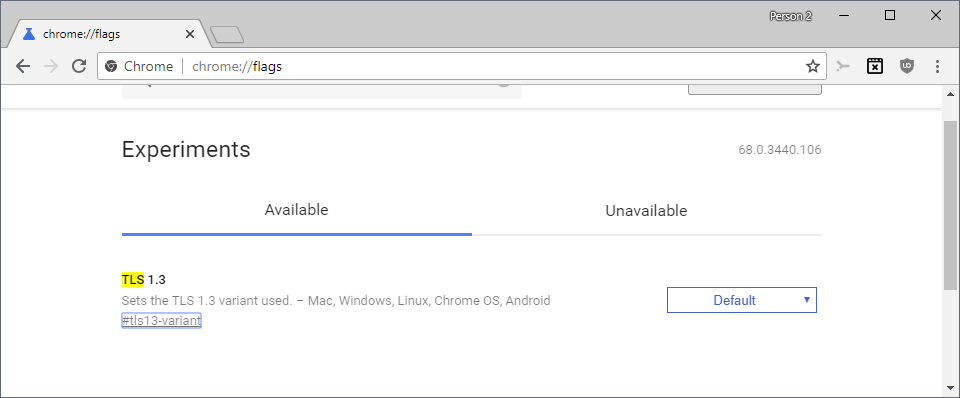
В старых версиях Google Chrome по умолчанию поддерживаются все версии протокола, кроме новейшего TLS 1.3. Чтобы его включить, введите в адресной строке chrome://flags/#tls13-variant. Затем в первой же строке установите значение “Default”.
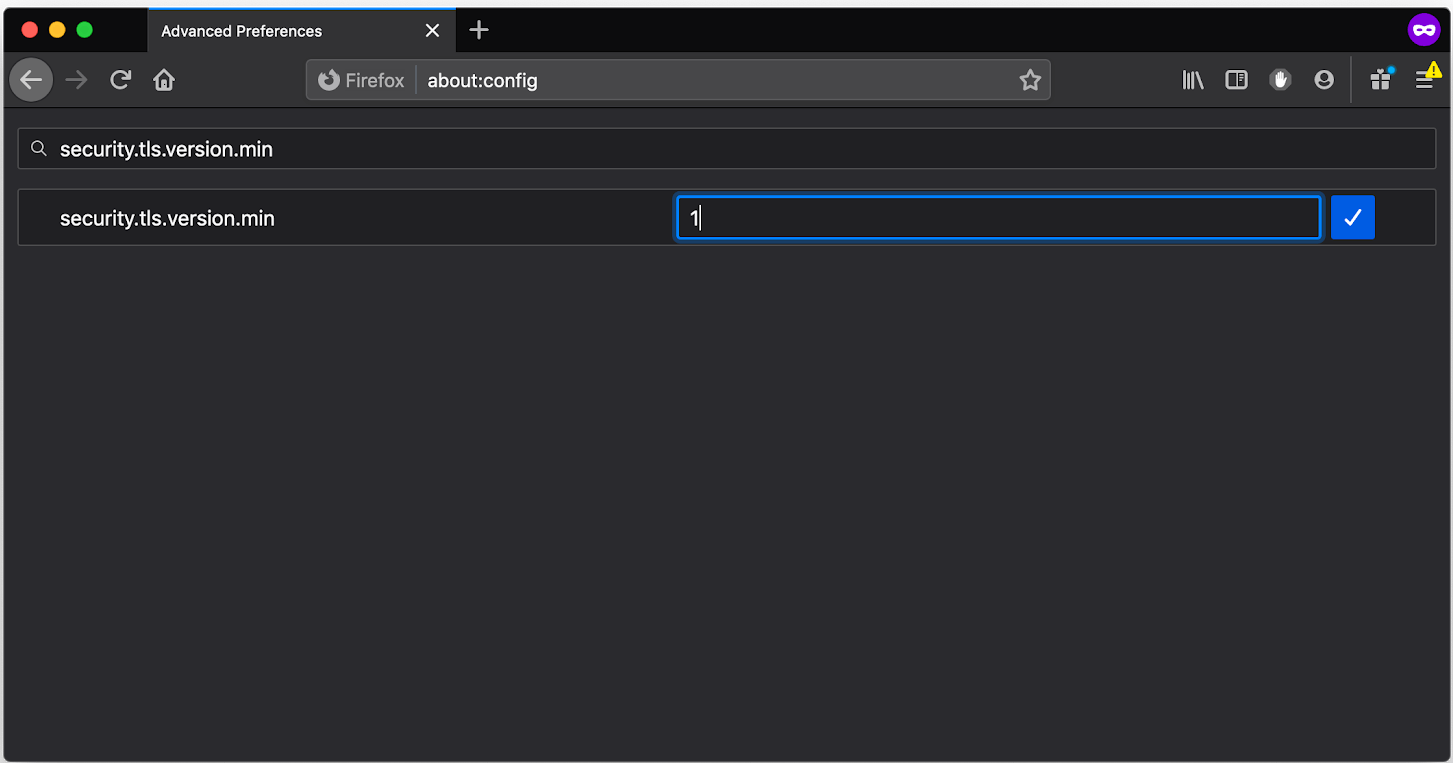
В Mozilla Firefox введите в адресной строке about:config. Затем найдите параметр security.tls.version.min и установите значение «1» вместо «2».
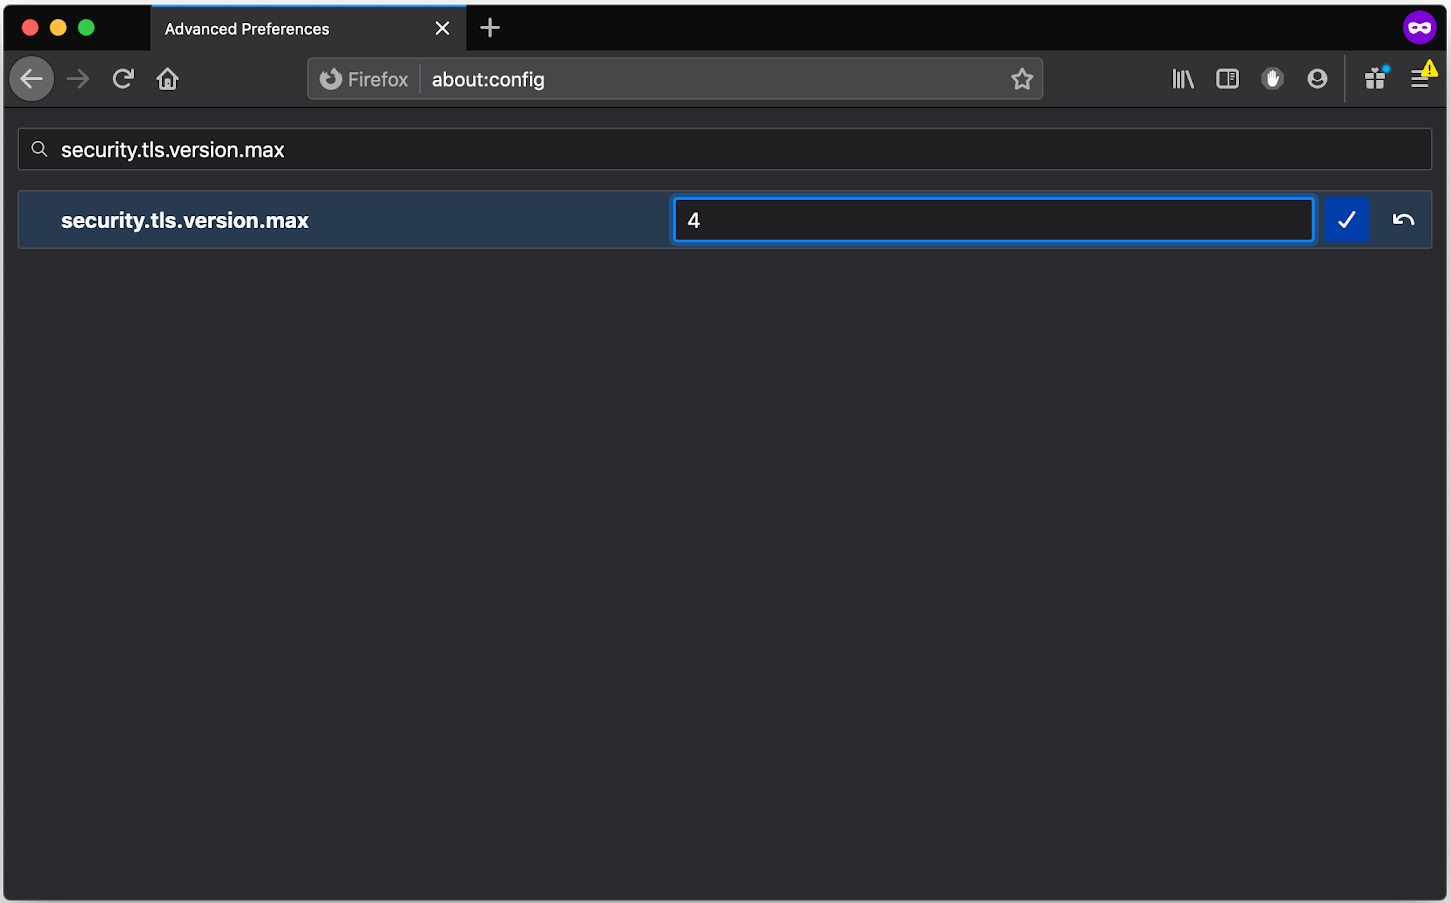
Затем найдите параметр security.tls.version.max и установите значение «4» вместо «3».
Примеры ошибок
1. Ошибка «Подключение не защищено»
В англоязычной версии браузера: Your connection is not private.
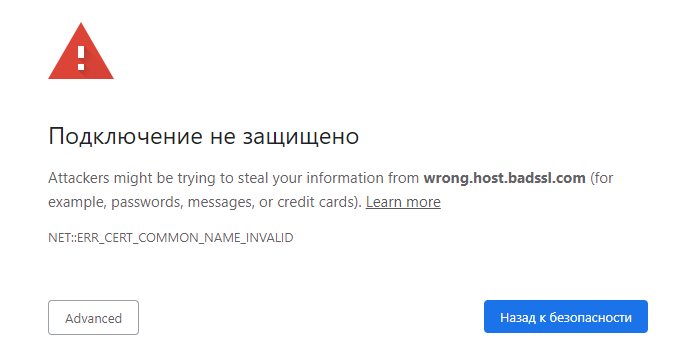
Код ошибки: ERR_CERT_COMMON_NAME_INVALID.
Что означает: доменное имя сайта не совпадает с именем в SSL-сертификате.
Что делать: почистить кэш или зайти на сайт с другого браузера.
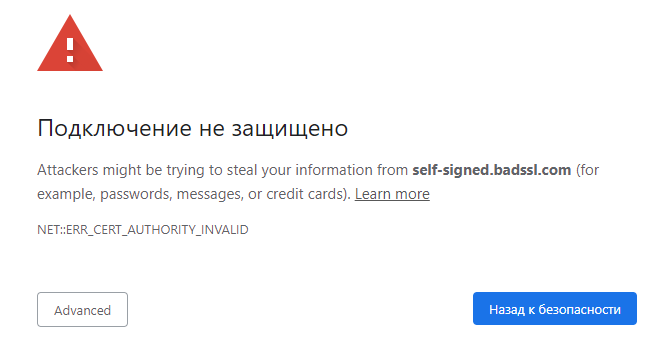
Код ошибки: ERR_CERT_AUTHORITY_INVALID.
Что означает: SSL-сертификат выпустил неверный/неизвестный центр сертификации.
Что делать: почистить кэш или зайти на сайт с другого браузера.
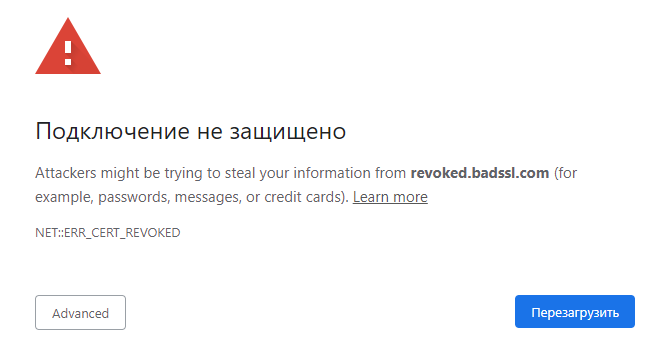
Код ошибки: ERR_CERT_REVOKED.
Что означает: центр сертификации отозвал сертификат. Обычно это бывает, когда сертификат забыли продлить после истечения срока действия. На сайте он по-прежнему стоит, но уже не действует.
Что делать: почистить кэш или зайти на сайт с другого браузера.

Код ошибки: ERR_SSL_PINNED_KEY_NOT_IN_CERT_CHAIN.
Что означает: на сайте используется устаревшая технология HPKP (HTTP Public Key Pinning).
Что делать: почистить кэш или открыть сайт в другом браузере. Если не помогло, проблема на стороне веб-сайта.
2. Ошибка «Часы спешат» / «Часы отстают»
В англоязычной версии браузера: Your clock is behind / Your clock is ahead.
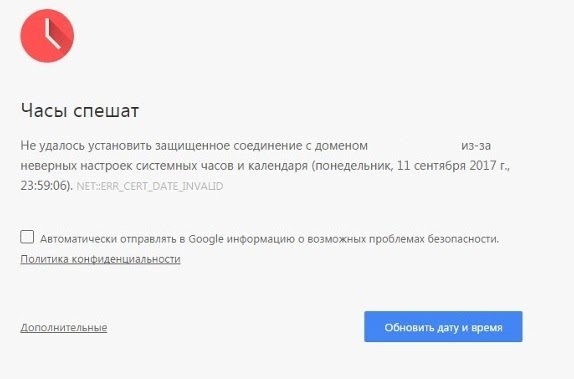
Код ошибки: ERR_CERT_DATE_INVALID.
Что означает: неправильная дата выпуска или истечения сертификата. Обычно такая ошибка возникает из-за того, что время на компьютере и сервере отличаются.
Решение: проверьте время и дату на устройстве. Если дата и время правильные, попробуйте очистить кэш.
3. Ошибка «Подключение к сайту защищено не полностью» / «Части этой страницы не защищены»
В англоязычной версии браузера: Your connection to this site is not fully secure / Parts of this page are not secure.
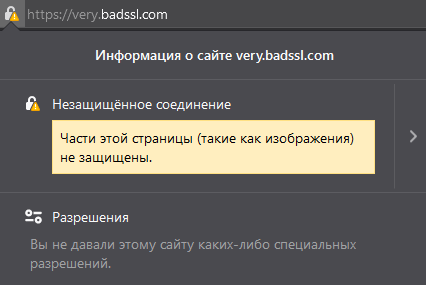
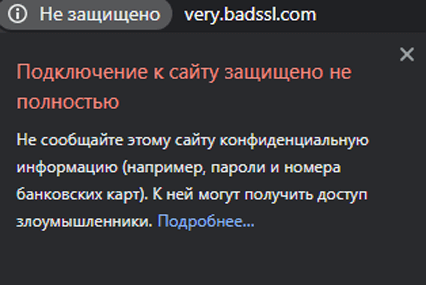
Что означает: после установки SSL-сертификата на сайте ещё остались элементы, которые загружаются по HTTP. Например, изображения. Если их загружали до установки сертификата, в ссылках останется HTTP.
Что делать: владельцу сайта придётся обновить ссылки вручную.
Просматривать сайт со смешанным контентом безопасно, но личные данные на нём лучше не оставлять.
4. Ошибка «Этот сайт не может обеспечить безопасное соединение»
В англоязычной версии браузера: This site can’t provide a secure connection.
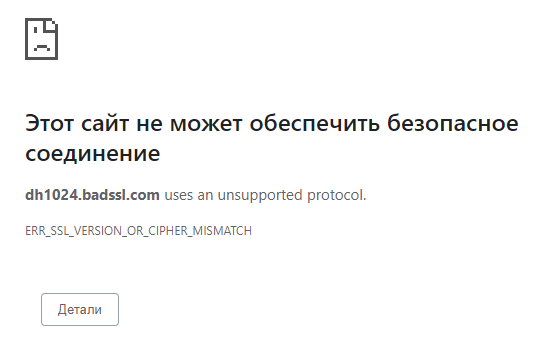
Код ошибки: ERR_SSL_VERSION_OR_CIPHER_MISMATCH.
Что означает: произошла ошибка при выборе протокола TLS. Обычно появляется, если сайт работает на сервере с устаревшим ПО или версия браузера слишком старая. В первом случае это ошибка на стороне сайта, во втором — на стороне посетителя.
Что делать: обновить браузер или использовать другой. Если не помогло, сайт использует более старые протоколы, которые можно включить только вручную. В этом случае есть риск, что личные данные, которые вы введете на сайте, попадут в руки мошенников.
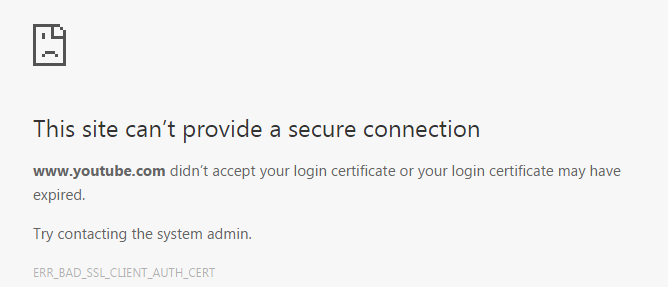
Код ошибки: ERR_BAD_SSL_CLIENT_AUTH_CERT.
Что означает: браузер и сервер в последний момент не смогли установить безопасное соединение. Часто случается из-за антивируса. В его настройках что-то по ошибке не дает браузеру и серверу договориться, в итоге происходит сбой аутентификации.
Что делать: отключите антивирус или отключите в его настройках фильтрацию протоколов SSL/TLS.
5. Ошибка «На сервере используется слабый эфемерный открытый ключ Диффи-Хелмана»
В англоязычной версии браузера: Server has a weak ephemeral Diffie-Hellman public key.
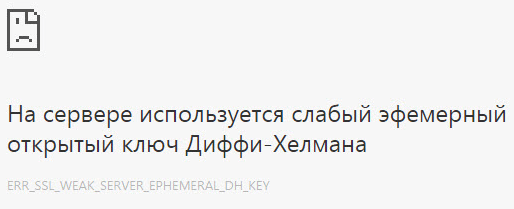
Код ошибки: ERR_SSL_WEAK_EPHEMERAL_DH_KEY.
Что означает: на сайте стоит слабый SSL-сертификат.
Что делать: лучше закройте сайт, если увидели такое предупреждение. Ваши данные здесь не в безопасности.
Обзор SSL-сертификатов: типы, выбор, приемущества.
Многие задавали себе вопрос, чем различаются разные SSL-сертификаты, зачем его получать и почему нельзя использовать самоподписанный.
Здесь я попытаюсь ответить на эти вопросы, рассмотрев:
- Причемущества от наличия SSL вообще, и подписанного сертификата в частности.
- Типы SSL-сертификатов.
- Пути их получения.
Я не претендую за 100% верность данной статьи, она основана только на моем мнении и личном опыте 🙂
SSL — Secure Sockets Layer — стандарт передачи защифрованных данных через сеть. Касательно web-индустрии это протокол HTTPS.
О сертификатах вообще и зачем их нужно подписывать.
Для начала разберемся, что такое SSL -сертификат.
Здесь и далее речь пойдет приемущественно о web-сайтах. Вопросы SSL + FTP, Email, цифровых подписей исходного кода и пр. до поры оставим в стороне.
SSL-сертификат, это индивидуальная цифровая подпись вашего домена. Он может быть:
- Самоподписанным. Это значит, что вы сами выдали себе сертификат, и сами его подписали.
- Подписанный недоверенным центром сертификации. Это значит, что сертификат сайта проверен, но сам «проверяющий» доверия не удостоен.
- Подписанный доверенным ЦС. Это значит, что данные сертификата проверены компанией, которая имеет на это право, они как минимум существуют.
Разберем их более подробно.
Самоподписанный сертификат не гарантирует ничего. Любой человек может взять и выдать себе такой сертификат. Все браузеры выдают клиенту предпреждение о том, что сертификат не надежен.
Подписанный не доверенным ЦС сертификат тоже не подтверждает ничего, т.к. существуют ЦС, продающие сертификаты всем желающим и без проверок. Большинство браузеров реагирует на такие сертификаты аналогично самоподписанным.
Сертификат, подписанный доверенным источником (как пример — Thawte или VerySign) подтверждает, что:
- Данный сайт действительно принадлежит компании, за которую себя выдает, а не Васе-фишеру из соседнего подъезда.
- Компания, которую представляет сайт — действительно существует в жизни, а не в мыслях Васи из соседнего подъезда.
- Данные этой компании проверены и зарегистрированы центром сертификации.
На доверенные сертификаты браузеры ошибку не выдают.
Но это технически. А теперь о том, что показывает доверенный сертификат посетителю вашего сайта.
- Это действительно тот сайт, на который мы шли, а не дефейс или фишинг.
- Сайт создан в серьез и надолго. В общем случае, желающие «поиграть недельку» не готовы выложить деньги за сертификат.
- Сайт принадлежит компании, либо зарегистрированному физ. лицу, а не неведомому анониму. Плюсы понятны — желающие обмануть или украсть редко стремятся удостоверить свою личность.
- Компанию волнует защищенность информации и подтверждение своей подлинности.
- Если что-то случится, эту компанию можно найти через сертификатора.
Многих пользователей (особенно зарубежных — наши пока к этому не привыкли) самоподписанный сертификат (или отсутствие SSL в вещах, касающихся услуг\финансов\privacy) может если и не отпугнуть, то поставить жирный минус в вашу пользу.
Мой личный вывод: на всех сайтах, связанных с онлайн-коммерцией, платежами, личной информацией SSL должен быть.
Типы сертификатов.
Допустим, руководствуясь соображениями из 1 части статьи вы решили купить подписанный сертификат. Каково же будет ваше удивление, когда на сайте ЦС вы узнаеете, что они бывают разные 🙂
Esential SSL — самый не дорогой и быстро оформляемый сертификат. Доступен как для юридических, так и для физических лиц. Проверяется только право владения доменным именем, личные данные или регистрация компании не проверяются. Выдается на 1 домен.
Instant SSL — доступен и для физ. лиц, и для юр. лиц. Проверяется право владения доменом, регистрационные данные компании либо личность физ. лица. Выдается на 1 домен.
SGC SSL-сертификат. — Аналогично Instant SSL, но с поддержкой 40-битных расширений (актуально для старых ОС и браузеров). Выдается на 1 домен, либо wildcard (см. ниже).
Обычный Wildcard. — тоже самое, что и обычный сертификат, но выдается не на 1 домен, а на все поддомены корневого домена. Т.е. не только на domain.com, a и на www.domain.com, bill.domain.com и т.д. Стоит на порядок дороже.
EV (Extended Validation) сертификат. — сертификат расширенной проверки, доступен только юридическим лицам. Проверяется владение доменом, компания, нотариально заверенные переводы документов на английский язык, требует подтверждения данных третьей стороной. Позволяет установить на сайте картинку-подтверждение владением и отображается в браузерах как гарантированно доверенный (зеленым цветом), против желтого у обычных сертификатов. Стоит в 2-3 раза дороже обычного, регистрация занимает продолжительное время.
В браузере выглядит так:
EV Wildcard и EV SGC. — аналогично Wildcard и SGC, но с расширенной проверкой.
Instant и Essential сертификаты позиционируются как продукт для сайтов частных лиц и органзаций, не связанных с электронной коммерцией.
Extended Validation — для сайтов, связанных с финансами, услугами (интернет-банкинг, платежные системы, интернет-магазины и пр.).
В следующей статье я напишу, как выбрать регистратора и получить сертификат.
SSL/TLS-сертификат безопасности — электронная цифровая подпись вашего сайта.
Каждый веб-сёрфер «barney» наверняка встречал за свою недолгую карьеру сайт или ссылку, на которую Firefox, Explorer или Chrome выдает вместо ожидаемого контента сайта что-то вроде: «Возникла проблема с сертификатом безопасности этого веб-сайта». В этой ситуации самое время изучить, что же такое сертификат безопасности.
Что такое SSL?
Если вы занимаетесь бизнесом, у вас наверняка есть хотя бы одна персональная электронная цифровая подпись. ЭЦП закрепляет за вами официальное авторство в отношении конкретной электронной копии бумажного документа. В отличии от вашей обычной подписи, которую легко подделать, ЭЦП криптографически зашифрована и обеспечивает безопасность и целостность данных, что гарантирует выдающий подпись аккредитованный удостоверяющий центр. То же самое происходит и в интернете. Каждый раз, когда пользователь заходит на сайт, браузер запрашивает у сервера информацию о безопасности ресурса и подлинности запрашиваемой вами страницы. Если на сайте правильно установлен сертификат безопасности (SSL-сертификат), сервер отвечает положительно и отправляет копию SSL-сертификата браузеру. Затем браузер проверяет сертификат по доменному имени сайта (названию компании, владельца сайта и т.д.), срок действия сертификата и наличие корневого сертификата, выданного центром сертификации. Таким образом, SSL (Secure Socket Layer) — это сетевой свод правил для создания зашифрованного соединения между рабочей станцией и сервером, который гарантирует безопасную передачу данных пользователя по защищённому HHTPS протоколу. Иногда также употребим термин TLS-сертификат (Transport Layer Security). Их отличие состоит в том, что TLS является продолжением спецификации SSL 3.0. А сам SSL устарел, и используется лишь в связке двух сертификатов SSL/TLS, обеспечивая совместимость со старыми устройствами. Не смотря на это, в наименовании сертификата обычно по-прежнему используется только первая аббревиатура.
Зачем нужен SSL-сертификат?
+ Если вы слышали о поисковых системах и способах ранжирования сайтов в выдаче, то оцените по достоинству установку SSL-сертификата, как один из способов поискового продвижения. Теперь сайты, использующие HTTPS-соединение, ранжируются в результатах поиска выше сайтов без валидного SSL-сертификата. + Вы уже наверняка разместили на сайте политику конфиденциальности и предупреждение об обработке на сайте пользовательских cookies с целью соблюдения закона о защите персональных данных. По факту, ФЗ-152 касается абсолютно всех хозяйствующих субъектов, и предписывает обеспечить максимальную сохранность персональных данных, учитывая использование защищённых протоколов и каналов передачи данных, а это как раз SSL. + Если у вас никому неизвестный сайт-визитка, то безопасность не столь важна. Если не использовать для сайта шифрование, то под угрозой перехвата, всего лишь, окажутся: — логины и пароли, введенные на сайте; — отправленные данные форм и сообщения; — данные о просмотренном контенте сайта; — данные для сохранения авторизации на сайте. Но для интернет-магазина с сотнями клиентов, ежедневно передающих данные своих пластиковых карт вашему сайту, это избыточная роскошь. Шифрование данных при передачи обеспечит спокойствие клиенту при оформлении заказа, а владельцу ресурса повышение прибыли и снижение финансовых рисков. + С 2017 года браузеры просто без предупреждения не отдают контент сайта посетителю, если на сайте не установлен сертификат безопасности хотя бы начального уровня. Сегодня уже и Яндекс и Касперский активно предупреждают пользователей о нежелательности перехода на сайты, неотмеченные специальным значком в строке URL браузера или результатах поиска. Кто зайдёт на ваш сайт, если на нем не будет установлен SSL-сертификат?
Как выбрать SSL-сертификат?
Купить или установить бесплатно?
SSL-сертификат можно создать и самому. Однако, самоподписанные сертификаты при публичном использовании не дают абсолютно ничего. Проверяемые (валидные) сертификаты выдаются удостоверяющими центрами и обычно за плату. Для некоммерческих homepage или сайта-визитки вполне может подойти бесплатный SSL-сертификат Let’s Encrypt, выпускаемый автоматизированным открытым центром сертификации некоммерческой организации Internet Security Research Group. Выпускается данный сертификат по верификации доменного имени сайта. Срок, на который выпускается сертификат — не более 90 дней, в отличии от платного, который можно выпустить сроком до 3 лет.
Типы сертификатов по уровню проверки
Платные SSL-сертификаты можно представить в виде трёх групп, отличающихся уровнем безопасности, условиями валидации удостоверяющим центром, ценой и сроками выдачи сертификата.
1. Группа сертификатов DV (domain validation).
Чтобы получить этот SSL-сертификат начального уровня доверия, достаточно просто подтвердить права администратора доменного имени сайта. После верификации в течение суток на электронный адрес приходит письмо со ссылкой и кодом. Верификация администратора домена происходит тремя способами: — Электронная почта в домене. На специальный почтовый ящик в домене сайта приходит письмо от удостоверяющего сертификат центра, содержащее уникальный код и ссылку для подтверждения. — Ресурсные записи домена. Генерируется запрос подписи сертификата (Certificate Signing Request), и полученное в результате хеш-значения запроса добавляется в CNAME-запись доменного имени. — Текстовый файл. Для прохождения валидации, в файловой системе сайта создаётся текстовый файл с определенным удостоверяющим центром текстом и доступный по определённому адресу на сайте.
2. Группа сертификатов OV (organization validation).
Доменное имя должно быть связано с официально зарегистрированной компанией. Кроме электронного адреса необходимо указать другие контактные данные, которые будут использованы для подтверждения сертификационным центром.
3. Группа сертификатов EV (extended validation).
Такой сертификат требует не только официальной регистрации компании, но и соответствия мировым стандартам в сфере финансов.
Результатом успешной расширенной проверки будет отображение названия компании в адресной строке браузера. Срок выпуска такого сертификата обычно занимает несколько дней.
Типы сертификатов по количеству доменов, срокам действия, цене.
Сертификаты первой группы обычно защищают только одно доменное имя. Так что, даже добавление к домену традиционного поддомена третьего уровня www повлечёт за собой необходимость выпуска дополнительного сертификата. Существуют и мультидоменные SSL-сертификаты (UCC). Максимальное количество доменов, которое защищает один мультидоменный сертификат, будет зависеть от поставщика услуг удостоверяющего центра. Мультидоменными также называют SAN-сертификаты (Subject Alternative Names), позволяющие расширить действие SSL на любое количество сайтов, расположенных на разных серверах. Когда речь идёт о защите большого количества поддоменов внутри одного доменного имени, удобнее использовать SSL c поддержкой субдоменов (Wildcard). Также сертификаты безопасности отличаются по цене, времени выпуска и срокам действия, финансовым гарантиям и дополнительной рекомендации удостоверяющего центра (печать доверия). Разумеется, что чем выше требования к безопасности сайта, тем выше требования к сертификату безопасности и тем выше стоимость его выпуска. При покупке сертификата через нашу компанию, наш специалист установит сертификат на ваш сайт бесплатно. Напишите адрес вашего сайта, и мы бесплатно проверим защищенность вашего сайта и предложим на выбор способы решения проблем с безопасностью.
Как исправить ошибки SSL соединения на устройствах с OS Android
Одна из наиболее частых проблем на устройствах Android представлена в виде уведомления браузера, в котором сообщается: «Ваше соединение не является безопасным». Это может вызвать сомнение. Такое сообщение всплывает даже на новейших устройствах с последними обновлениями и текущей ОС. Это не большая проблема, но все же возникает вопрос: «Как исправить ошибки соединения SSL на устройствах Android?»
Начнем с сертификатов SSL / TLS
Немного об SSL. Сертификат SSL, наверняка, как Вы знаете, предназначен для аутентификации подлинности web-сайта. Центр сертификации, который выдает сертификат, гарантирует пользователю, находящемуся на другом конце вашего соединения, что весь обмен данными между вашим браузером и web-сервером зашифрованы.Это крайне необходимо, поскольку без SSL шифрования все операции, которые вы совершаете на web-странице, находятся в открытом доступе и могут быть перехвачены или обработаны третьей стороной. Однако с помощью SSL-сертификата эта связь шифруется и может быть расшифрована только самим сайтом. Посещение сайта без безопасного соединения может закончиться для вас плачевными последствиями! Что бы полностью во всем разобраться, понадобится еще одна важная информация. SSL на данный момент является только разговорным термином для протокола. SSL расшифровывается как Secure Socket Layer, это был оригинальный протокол для шифрования, но TLS или Transport Layer Security заменили его некоторое время назад. Оба они выполняют практически одно и то же, но на данный момент истинный SSL был постепенно прекращен (Android больше не поддерживает SSL 3.0 — его последнюю версию), и мы действительно говорим о сертификатах TLS.
Как исправить ошибки SSL соединения на устройствах Android
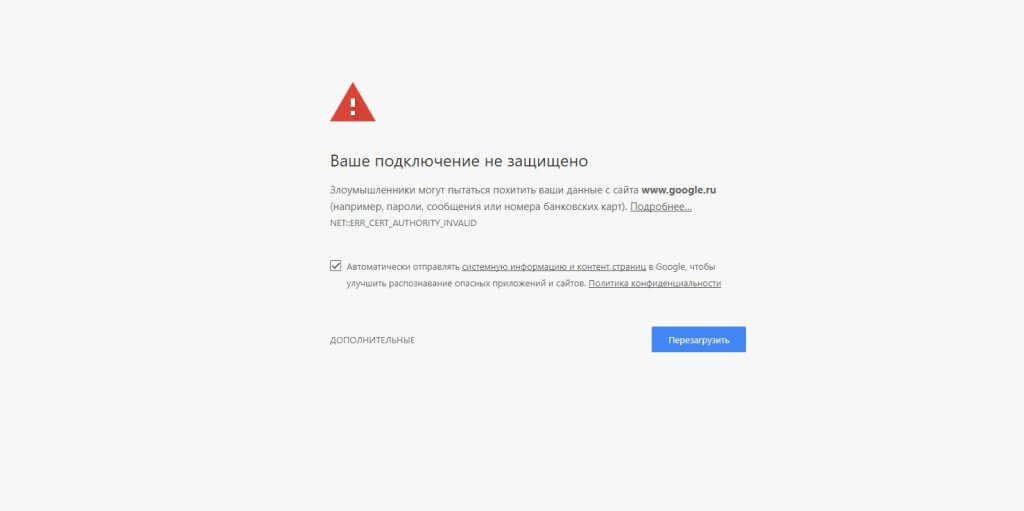
Когда Вы получите сообщение об ошибке SSL-сертификата на вашем смартфоне Android, Вы можете исправить эту проблему несколькими способами. Если какой-то из них не работает, попробуйте следующий. В конечном итоге, проблема будет решена.
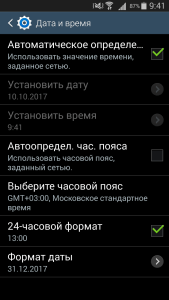
1) Исправьте дату и время в своем смартфоне
Это простая причина, которую можно решить на Android. Просто убедитесь, что дата и время верны. Для этого перейдите в «Настройки» и выберите «Дата и время». Оттуда просто активируйте опцию «автоматическое определение даты и времени».
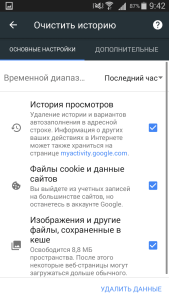
2) Очистить кэш в браузере (Chrome, Opera, Edge и т.д).
Если исправление даты и времени не сработают, вам следует очистить историю просмотров в браузере. Это еще один простой способ. К примеру, возьмем Chrome. Начните с открытия браузера и затем нажмите «Меню». Перейдите в «Конфиденциальность» и выберите «Настройки». Затем выберите «Очистить данные просмотра». Проверьте все флажки на экране, а затем нажмите «Очистить».
3) Изменение Wi-Fi-соединения
Попробуйте изменить соединение Wi-Fi на своем устройстве, если очистка данных и сброс вашего времени и даты не сработали. Возможно, вы пользуетесь общедоступным Wi-Fi соединением, которое, как известно, небезопасно. Найдите частное соединение Wi-Fi и проверьте, исправлена ли ошибка на Android.
4) Временное отключение антивируса
Если на Вашем устройстве Android установлен антивирус или другое защитное приложение, попробуйте временно отключить его, а затем снова включите. Иногда эти приложения могут создавать помехи для вашего браузера, таким способом приводя к сбою SSL-соединения.
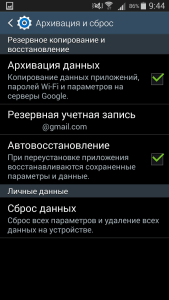
5) Сбросьте все настройки на своем устройстве Android
Это крайний вариант, но если все другие вышеупомянутые предложения не смогли решить проблему SSL-сертификата, Вам может потребоваться отформатировать устройство. Первым шагом в этом случае является резервное копирование вашего телефона, чтобы Вы не потеряли все, что Вы сохранили на нем. После этого выберите «Настройки», а затем «Резервное копирование и сброс». Затем нажмите «Сброс заводских настроек»
Надеемся, что это руководство показало Вам, как исправить ошибки соединения SSL на ваших устройствах Android.