Security Device Support — что это в биосе?

Приветствую. Современные материнские платы могут иметь аппаратные решения в плане защиты данных. Сегодня речь пойдет о настройке, которая позволяет включить поддержку специального устройства для подобной защиты.
Что это за опция?
Security Device Support — поддержка встроенного устройства безопасности. Поддерживаются только определенные материнский платы, на которых установлен чип Trusted Platform Module.
Обычно опция находится примерно в таком разделе: Advanced > Trusted Computing (зависит от производителя). При отсутствии модуля настройку включать бесполезно.
Trusted Platform Module (TPM) — криптопроцессор, простыми словами некий чип, установленный на материнку. Внутри присутствует специальная память, в которой хранится криптографические ключи для защиты информации.
Компьютер, оснащенный данным модулем, может создавать ключи шифрования, которые расшифровать сможет только этот компьютер (точнее при помощи чипа TMP, установленного на этом ПК). Корневой ключ хранится внутри модуля, а не на жестком диске, что значительно повышает безопасность/защищенность ключа.
TPM может использоваться при аутентификации, защиты данных, управление доступом, защиты от копирования (DRM). Например может использоваться в встроенном шифровальщике Windows — BitLocker.
Опция в биосе AsRock:

Модуль TMP, установленный на материнской плате:

При наличии чипа и включенной опции, а также корректно установленных драйверах, в Windows, точнее в диспетчере устройств будет отображено устройство (в разделе Security devices):

Security Device Support — включать или нет?
- При отсутствии чипа — нет смысла.
- При необходимости шифровать важные/ценные данные — включать (разумеется при наличии чипа на материке).
- Иногда из-за включенной опции происходит ошибка при попытке загрузиться с флешки (например при установке Windows).
- Важно: при обновлении биоса нужно отключать опцию.
Заключение
- Security Device Support — нужно включать при наличии устройства TPM.
- Присутствует TMP на плате либо нет — можно узнать в инструкции.
Что такое TPM Device?
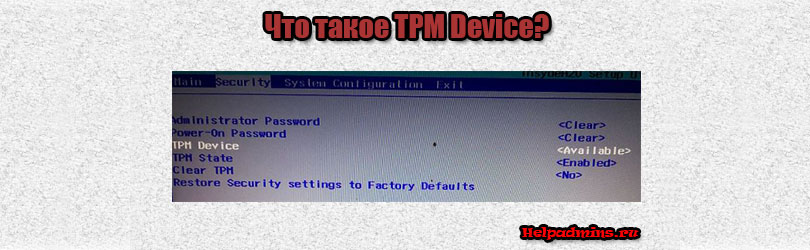
Опцию с данным названием можно встретить в разделе управления безопасностью (Security) настроек BIOS. В данном случае TPM расшифровывается как Trusted Platform Module.
Стоит отметить, что в зависимости от версии материнской платы возможны ее иные названия, а именно:
- Security TPM Device Support;
- Intel Platform Trust Technology;
- Security Chip;
- Execute TPM Command;
- TPM Support.
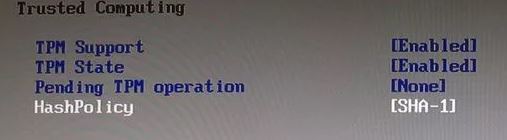
TPM Support в BIOS
Все они отвечают за активацию работы некого модуля TPM. А вот что это за модуль и для чего он нужен мы поговорим в данной статье.
Что такое Trusted Platform Module?
Как правило, данный модуль представляет собой самостоятельный чип, находящийся на материнской плате. Он является своеобразным генератором и одновременно хранилищем ключей шифрования, использующихся в работе систем защиты данных. Например, при работе сканера отпечатка пальцев, при активации функции распознавания лиц или при шифровании данных на жестком диске.
Обратите внимание, что недалеко от опции, отвечающей за активацию TPM устройства, всегда присутствует опция очистки хранилища уже сгенерированных ключей – Clear TPM.
Пользоваться ей стоит с особой осторожностью. Ведь если удалить ключи, участвующие в активных опциях защиты и шифрования данных, то можно потерять доступ к этим данным и функциям.
Обычно для TPM Device доступно два значения:
- Enabled или Available, что значит включена или доступна;
- Disabled или Hidden, означающие отключение или скрытие.
Почти всегда по умолчанию параметр TPM Device активирован (enabled/available). Для исключения возникновения проблем с доступом к различным защищенным данным отключать его лучше не стоит.
Вывод
Опция TPM Device в настройках BIOS отвечает за включение и отключение специализированного модуля Trusted Platform Module, находящегося на материнской плате ноутбука (компьютера) и использующегося в работе алгоритмов шифрования данных и функций защиты.
Лучшая благодарность автору — репост к себе на страничку:
Что такое TPM 2.0 для Windows 11
После анонса операционной системы Windows 11 многие пользователи начали интересоваться, что такое TPM модуль, который необходим для поддержки этой новой ОС.
В данной статье мы расскажем, что такое TPM 2.0, как проверить его наличие на компьютере, а также как установить и включить TMP модуль в настройках BIOS.
Что такое TPM модуль
TPM или Trusted Platform Module (Доверенный Платформенный Модуль) – это спецификация, которая описывает специальный процессор, предназначенный для безопасного хранения ключей шифрования и защиты информации. Например, в данном чипе могут храниться ключи для шифрования жесткого диска при помощи технологии Bitlocker.
Спецификация может быть реализована в виде отдельного физического процессора или в виде программной эмуляции на базе прошивки BIOS. Программная эмуляция TPM 2.0 присутствует на большинстве современных материнских плат для процессоров Intel и AMD.
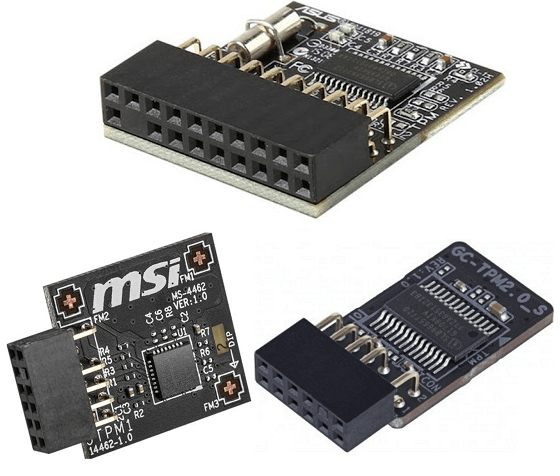
Аппаратные TPM модули для материнских плат разных производителей.
Также многие материнские платы поддерживают установку отдельных физических чипов, которые выглядят как небольшая плата, подключаемая к через специальный разъем. Такие платы с чипами выпускаются производителями материнских плат специально под свое оборудование и не являются универсальными. Поэтому при покупке отдельного модуля нужно уточнять, подходит ли он к вашей материнской плате.
Как проверить наличие TPM 2.0 для Windows 11
Команда «tpm.msc»
Для того чтобы проверить наличие TPM 2.0 на компьютере можно воспользоваться встроенной программой для работы с TPM, которая доступна на Windows 10. Для этого нужно нажать комбинацию клавиш Win-R и выполнить команду « tpm.msc ».
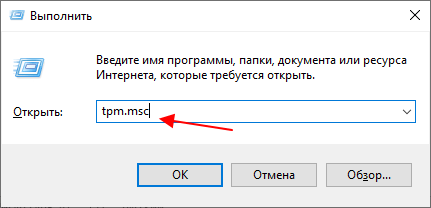
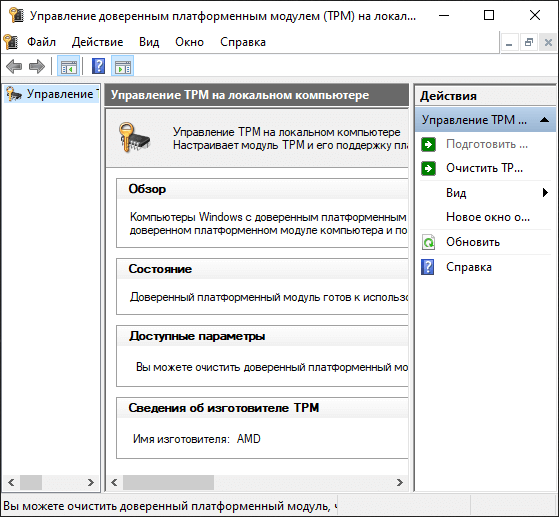
В результате откроется окно « Управление доверенным платформенным модулем на локальном компьютере ». Если на компьютере есть TPM модуль, то здесь будут доступны настройки TPM на локальном компьютере. В центральной части окна будет информация о модуле, а справа кнопки « Подготовить » и « Очистить ».
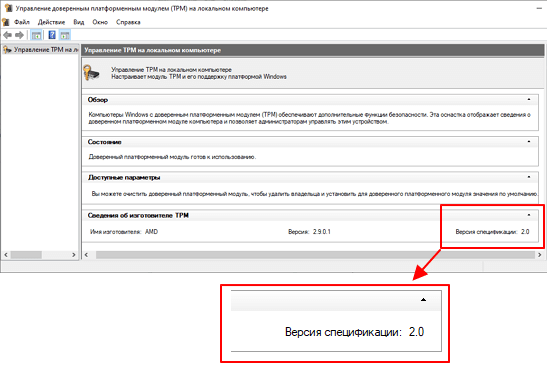
В самом низу центрально части окна будет доступен блок « Сведения об изготовителе ». Здесь будет указан производитель, версия TPM и версия спецификации. Для работы Windows 11 нужна версия спецификации 2.0 .
Если TPM модуль отсутствует или он отключен в BIOS, то данном окне будет отображаться надпись « Не удается найти совместимый доверенных платформенный модуль ».
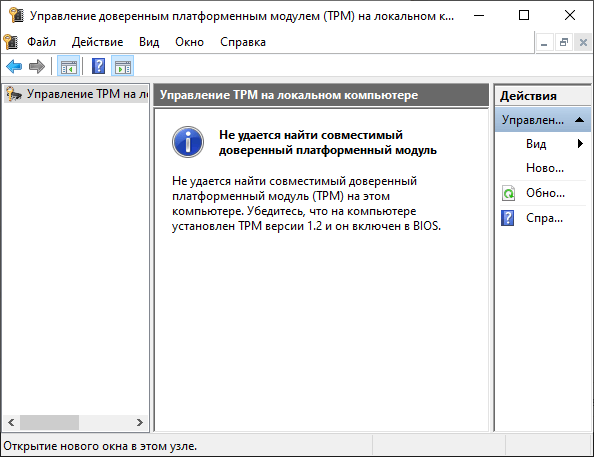
В этом случае нужно открыть настройки BIOS, включить модуль TPM и еще раз выполнить команду « tpm.msc », для того чтобы проверить состояние модуля.
Обработчик безопасности
Еще один способ проверки TPM это окно « Сведения об обработчике безопасности ». Чтобы воспользоваться этим способом откройте меню « Пуск », введите в поиск слово « tpm » и выберите « Обработчик безопасности ».
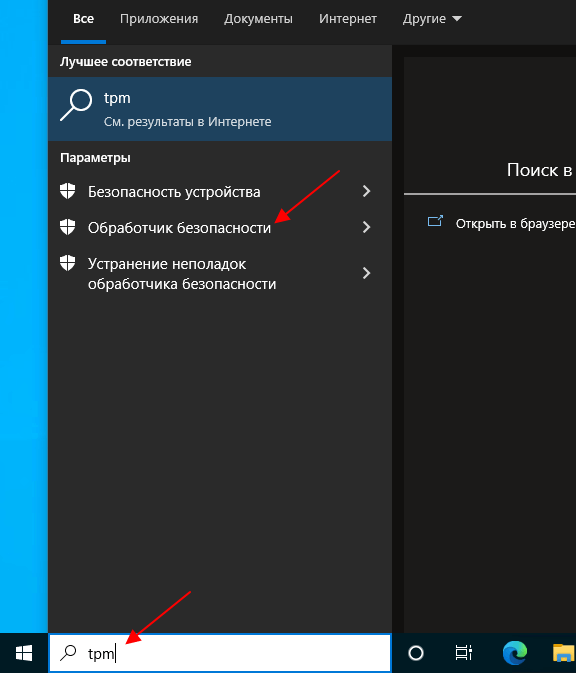
После этого появится окно с информацией о TPM. Здесь доступны те же данные, что и в окне « tpm.msc ».
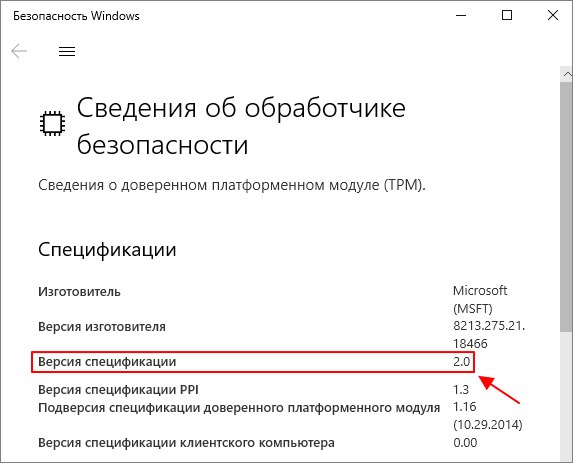
В частности, здесь указана версия спецификации TPM.
Больше информации в статьях:
- Как узнать есть ли модуль TPM 2.0 на компьютере;
- Как установить Windows 11 без TPM 2.0;
- Что такое AMD fTPM.
Как включить TPM 2.0 в BIOS
В большинстве современных материнских плат от Intel и AMD есть программная реализация TPM, которую можно включить в BIOS. Для этого нужно зайти в настройки BIOS, найти там соответствующую функцию и включите ее. Програмная реализация обычно называется:
- AMD fTPM (Firmware-based Trusted Platform Module) – на платах для AMD;
- Intel PTT (Platform Trust Technology) – на платах для Intel.
Как включить Intel PTT
Для примера рассмотрим материнкую плату GIGABYTE AORUS для процессоров Intel . Здесь нужно перейти режим « Advanced Mode (F2) ».
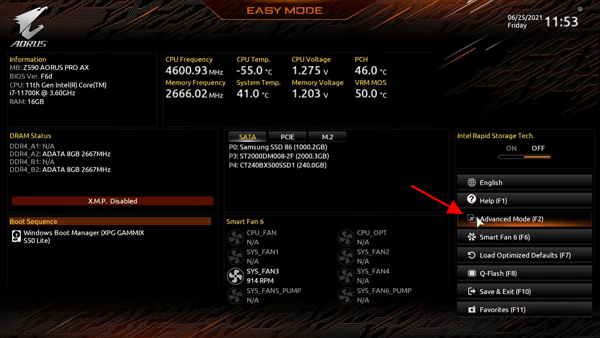
Потом открыть раздел « Settings – Miscellaneous ».
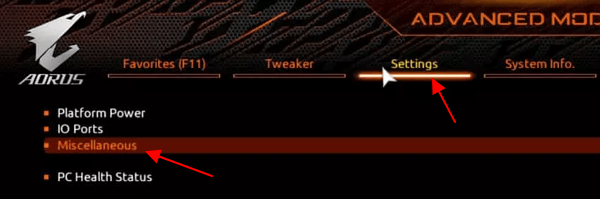
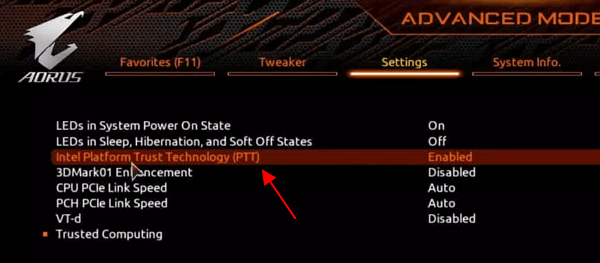
И включить функцию « Intel Platform Trust Technology (PTT) ».
Как включить AMD fTPM
Другой пример – материнская плата ASUS для AMD . Здесь для включения TPM 2.0 нужно перейти в раздел « Advanced Mode (F7) ».
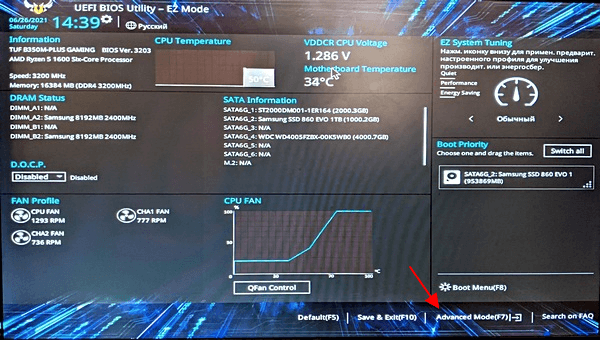
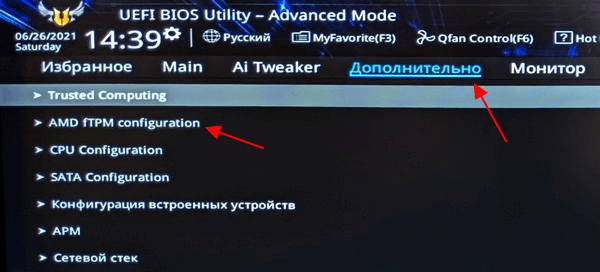
А потом перейти в раздел « Дополнительно – AMD fTPM configuration ».
Здесь нужно включить опцию « AMD fTPM swich ».
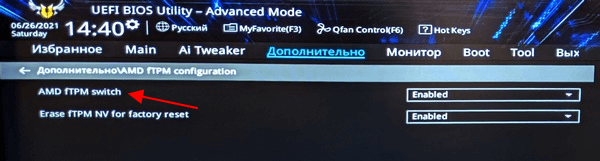
После включения Intel PPT или AMD fTPM загрузитесь в Windows 10 и выполните команду « tpm.msc ». Если все было сделано правильно, то в окне окно « Управление доверенным платформенным модулем » должны появиться настройки.
Подробно о включении TPM 2.0 на:
Как установить TPM модуль
Если ваша материнская плата поддерживает отдельный TPM модуль, то вы можете приобрести его, установить на материнскую плату и включить в настройках BIOS. Ниже мы покажем, как это делается на примере материнской платы от ASUS .
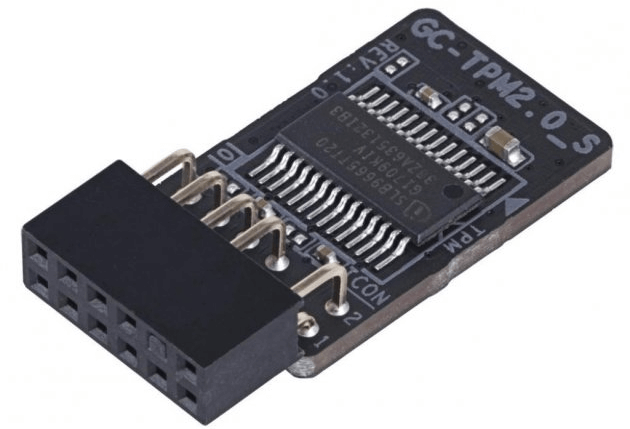
Для начала нужно установить сам TPM модуль на материнскую плату. Для установки используется специальный разъем, который должен быть предусмотрен на материнской плате.
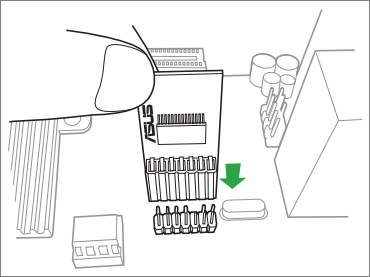
После установки TPM модуля нужно включить компьютер и войти в BIOS. В случае материнской платы от ASUS нужно перейти в режим « Advanced Mode (F7) » и открыть раздел « Advanced – Trusted Computing ».
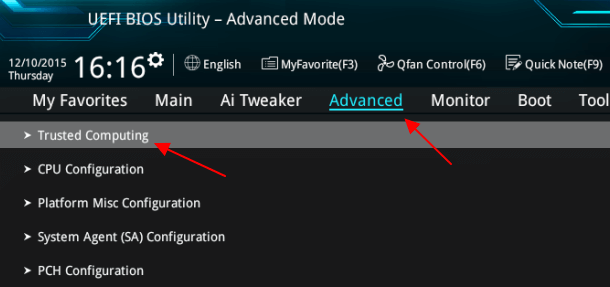
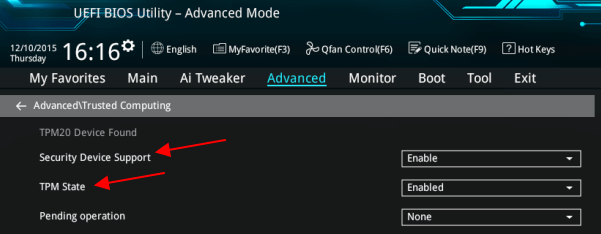
Дальше нужно включить слудующие функции и сохранить настройки BIOS:
- Security Device Support ;
- TPM State .
После установки и включения TPM модуля загрузитесь в Windows 10 и выполните команду « tpm.msc ». Если модуль заработал, то в окне окно « Управление доверенным платформенным модулем » должны отобразиться настройки.
Возможно вам будет интересно:
- Как проверить совместимость компьютера с Windows 11
- Как включить TPM 2.0 в BIOS
- Программа для проверки совместимости с Windows 11
- AMD CPU fTPM Switch: что это в BIOS
- TPM 2.0: как узнать если ли он на компьютере
Создатель сайта comp-security.net, автор более 2000 статей о ремонте компьютеров, работе с программами, настройке операционных систем.
Остались вопросы?
Задайте вопрос в комментариях под статьей или на странице «Задать вопрос» и вы обязательно получите ответ.
20 комментариев — Добавьте свой
Аноним 28.06.2021
хотел узнать на z97 есть ли етот тпм, оказалься что есть
спасибо
Александр Степушин 29.06.2021
Скорее всего, у вас есть только поддержка внешнего модуля, программная эмуляция Intel PTT вроде как только с 8 поколения Интел, а AMD fTPM с 1 поколения Ryzen. Но, это пока не точно. Не получается найти информацию, с какого момента появилась программная эмуляция TPM.
Я) 02.04.2023
у меня 7 покоение и уже есть
Джанболатов Шамиль 28.06.2021
В России и Китае для работы Windows 11 он вроде так и не понадобится, но я все равно включил в Биосе (проц. Райзен 3100) TPM. Виртаулизацию тоже включил — вроде необходима для работы антивируса. Скажите, насколько TPM необходимая вещь?
Александр Степушин 29.06.2021
Пока неизвестно точно. Возможно, TPM будет отключен только для готовых компьютеров, которые продаются вместе с Windows, а для самостоятельной установки это требование останется.
Фёдор 19.08.2022
Для работы некоторых античитов в играх и сложных программ он может понадобиться. Пример: Valorant (win 11)
Джанболатов Шамиль 28.06.2021
Домашние пользователи ССД или винчестер не шифруют. Но будет ли полезна ТРМ для хранения браузером паролей например, и шифрованного Интернет соединения?
[Ноутбук/AIO] Как проверить поддерживает ли мой компьютер TPM и какая у него версия?
[Ноутбук/AIO] Как проверить поддерживает ли мой компьютер TPM и какая у него версия?
В этом руководстве рассказывается как проверить поддерживает ли Ваш компьютер TPM (доверенный платформенный модуль), получить информацию о версии TPM, а также включить или отключить TPM в BIOS.
- Введите и выполните поиск [TPM.msc] в строке поиска Windows ①, а затем щелкните [Открыть] ②.
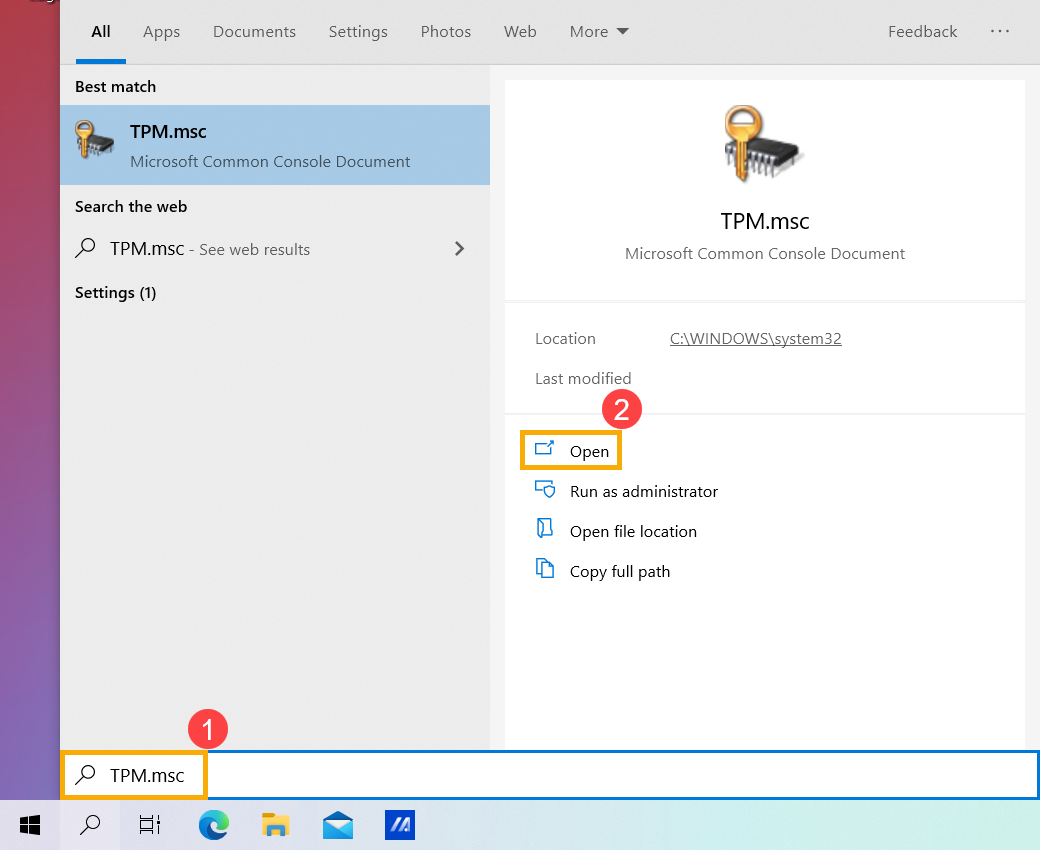
- После появления всплывающего окна Управление доверенным платформенным модулем (TPM) на локальном компьютере в разделе Состояние отображается [Доверенный платформенный модуль готов к использованию]③ , Ваш компьютер поддерживает TPM.
Вы также можете проверить [Версия спецификации] ④ в поле Сведения об изготовителе TPM, что означает версию TPM на Вашем компьютере.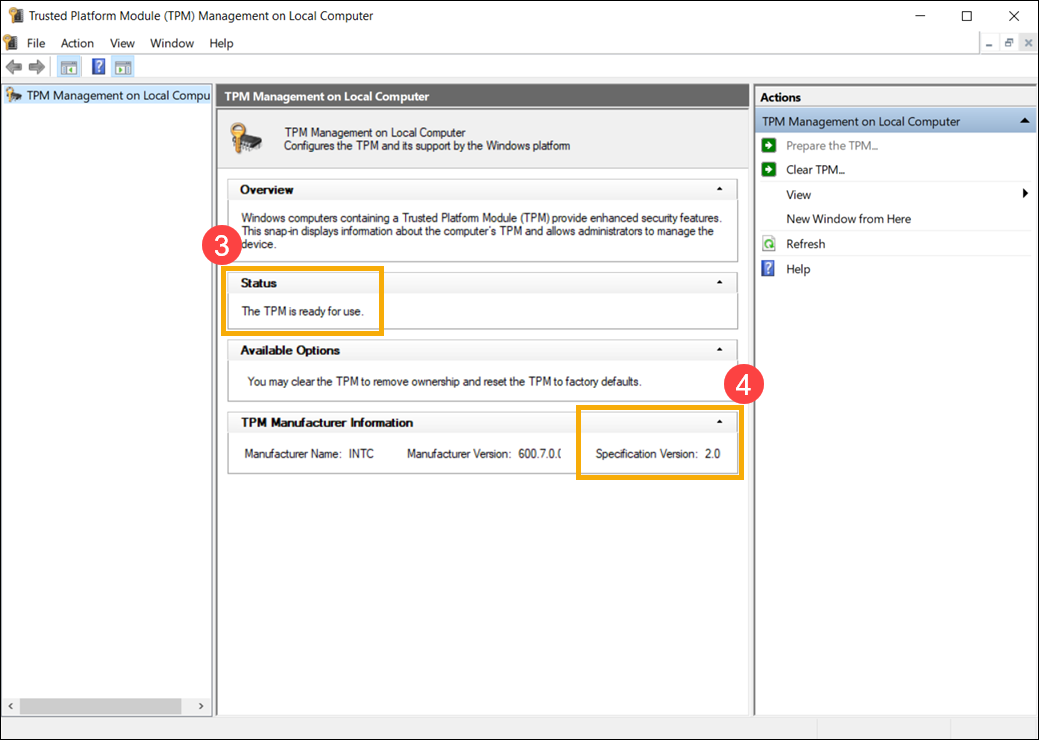
Примечание: Если отображается сообщение: Не удается найти совместимый доверенный платформенный модуль, возможно, Ваш компьютер не поддерживает функцию TPM. Кроме того, Вы можете перейти к следующему шагу, чтобы проверить, включена ли функция TPM в конфигурации BIOS.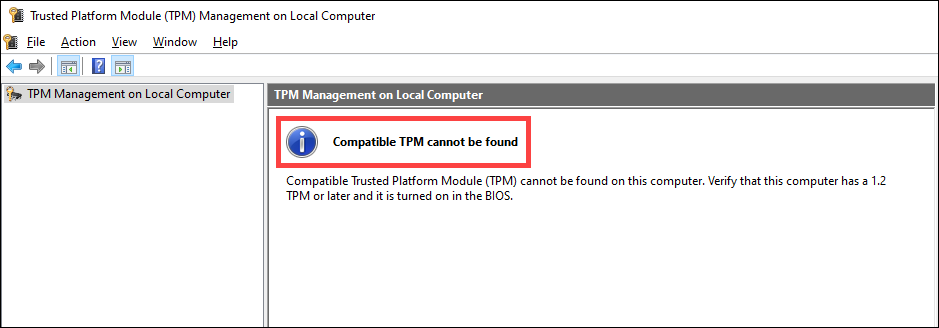
Как включить или отключить TPM в BIOS
- Во-первых, на компьютере необходимо войти в настройки BIOS. Когда компьютер выключен нажмите и удерживайте кнопку F2
 , а затем нажмите кнопку питания
 для входа в настройки BIOS. Здесь Вы можете узнать больше о том, как войти в BIOS
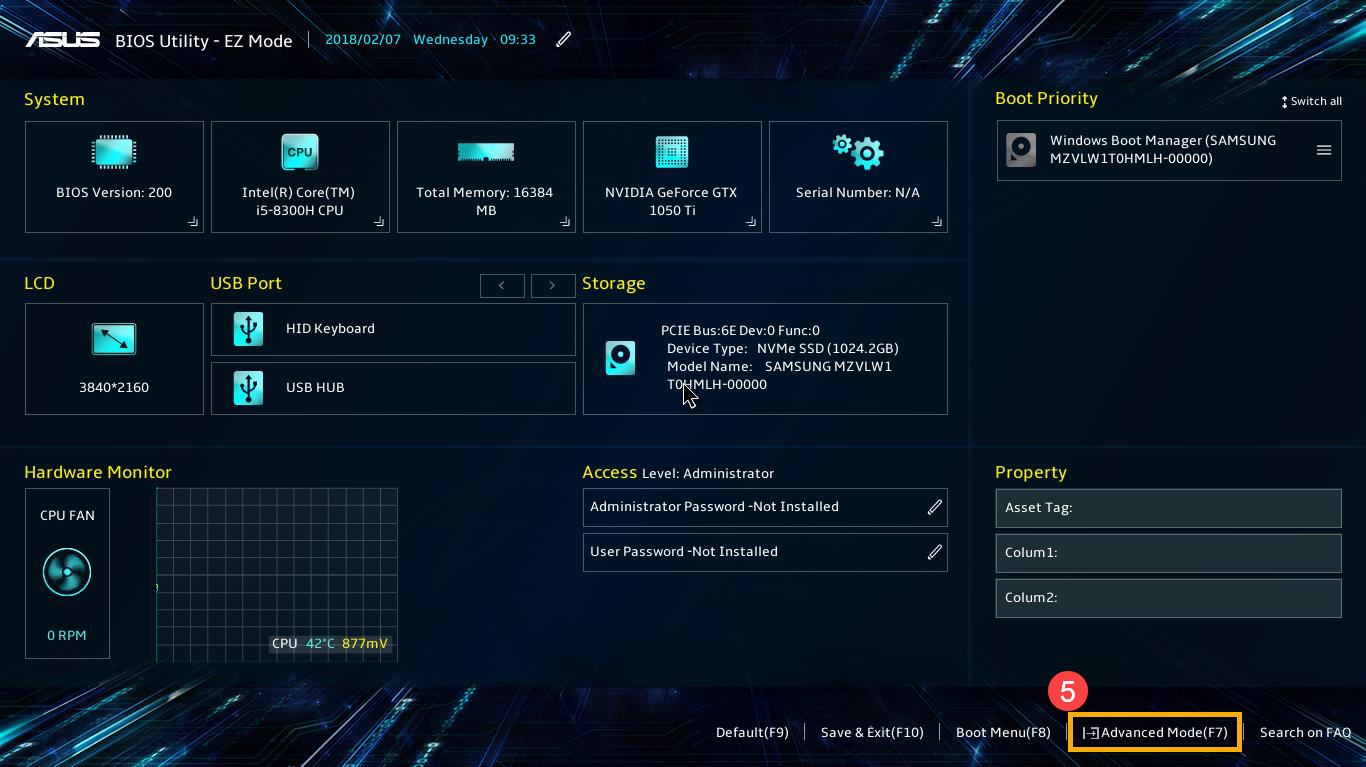
- После входа в настройки BIOS нажмите клавишу [F7] или с помощью курсора щелкните [Advanced] ⑤ на экране.
- Перейдите на вкладку [Advanced] ⑥ и выберите [Trusted Computing] ⑦.
Примечание: Если на вкладке Advanced отсутствует параметр Trusted Computing это означает, что Ваш компьютер не поддерживает включение функции TPM в конфигурации BIOS.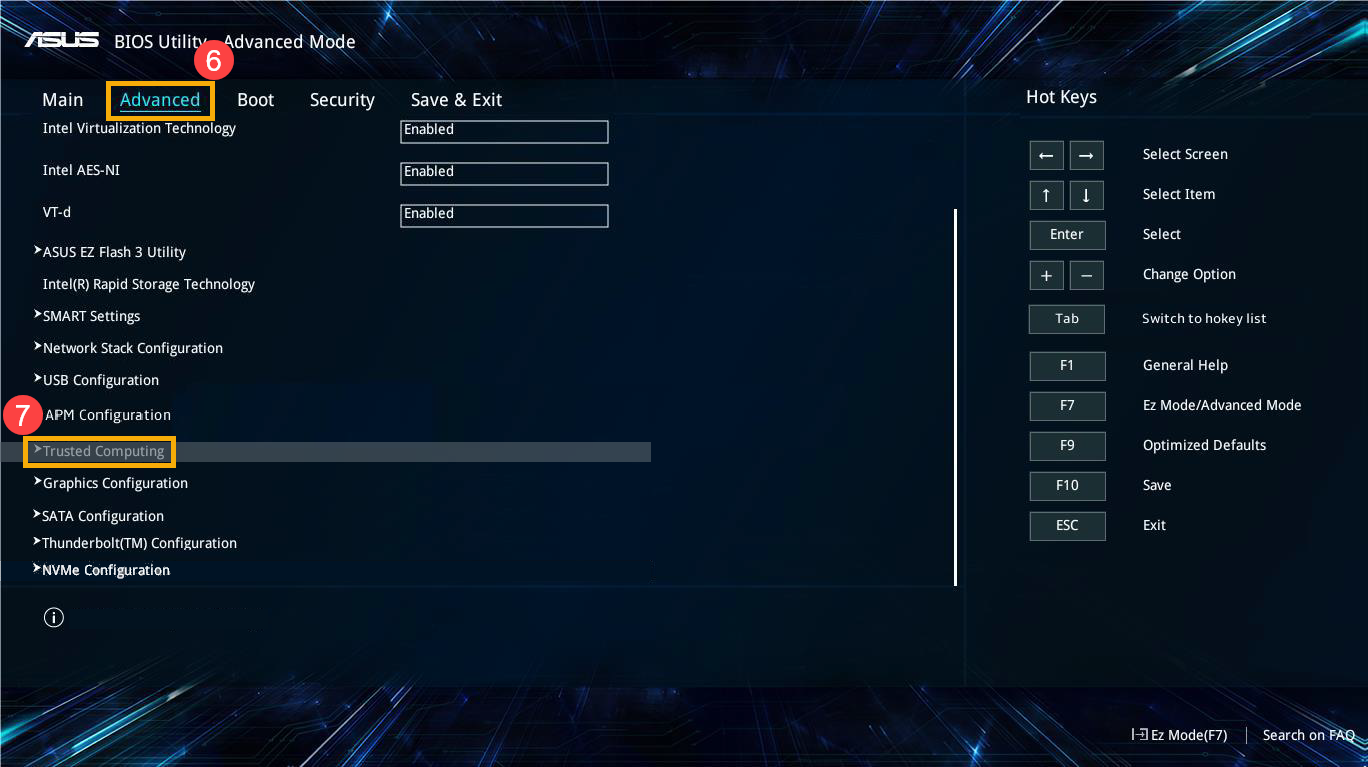
- Выберите [Security Device Support] ⑧, а затем выберите [Enable] ⑨, чтобы включить функцию TPM в настройках BIOS.
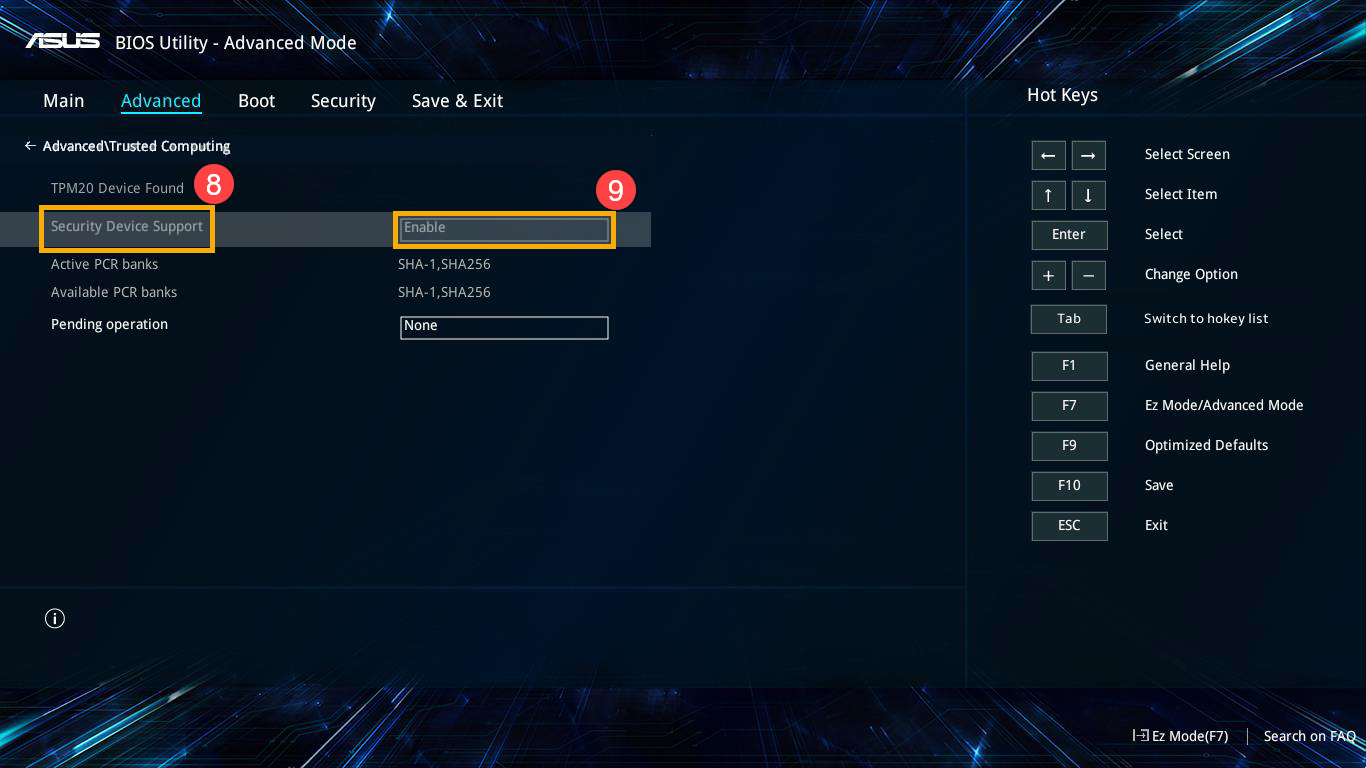
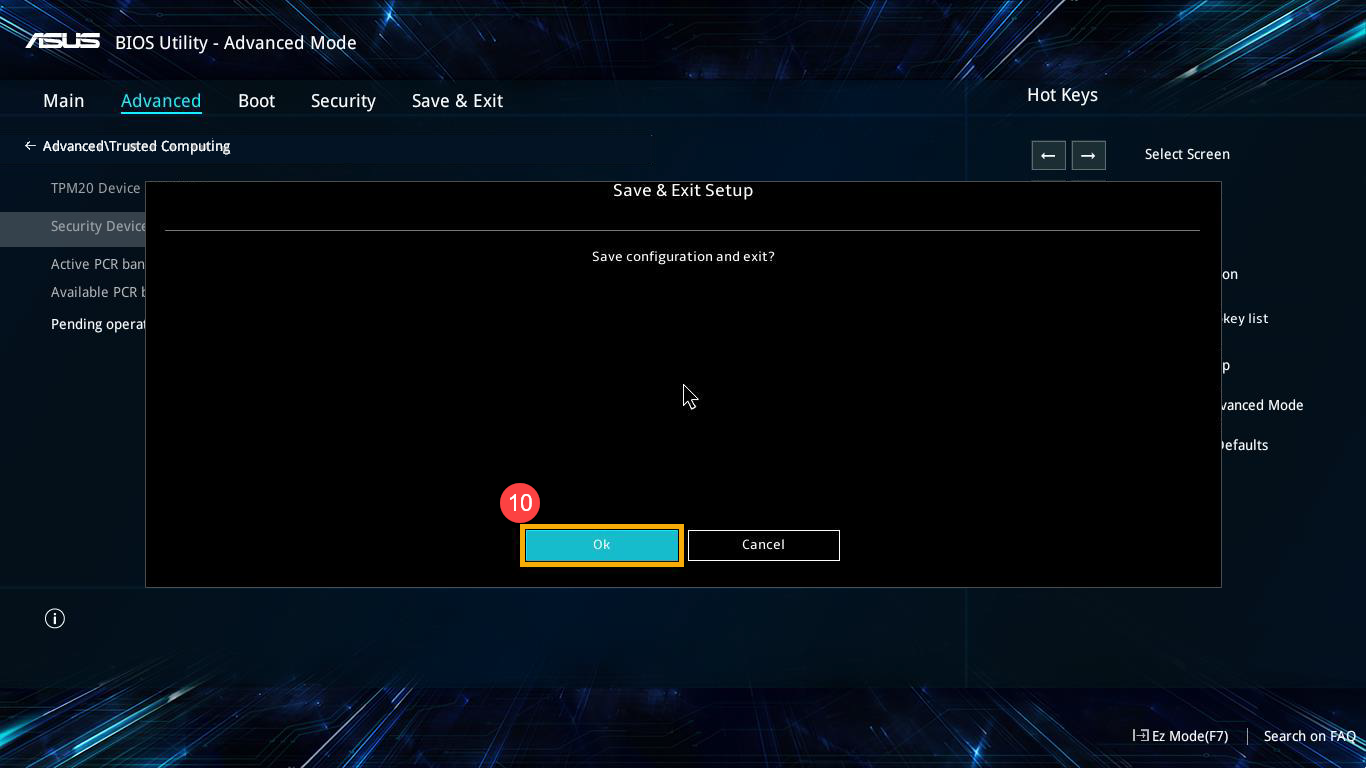
- Сохранить настройки и выйти из Bios. Нажмите клавишу [F10] и выберите [Ok] ⑩, компьютер перезагрузится. После этого Вы сможете проверить готовность TPM к использованию, обратившись к шагам 1 и 2.
Вопросы & Ответы
В1: Если мой компьютер не поддерживает функцию TPM, могу ли я его установить?
О1: Дополнительного слота TPM для его установки нет из-за конструкции ноутбука / моноблока.
В2: Если мой компьютер поддерживает только TPM версии 1.2, можно ли его обновить до версии 2.0?
О2: Версия TPM зависит от установленного чипа и материнской платы, она не может быть обновлена с версии 1.2 до 2.0.