Иерархия статей
1. Скачайте http://www.tapaz.net/downloads.php?download_cat=7&download_id=154
2. Откройте в подъезде щит где электричество и всякие провода.
3. Откройте его и посмотрите где провода есть LAN кабеля, там обычно написана фирма тобищ провайдер.
4. Забейте в гугле — *название провайдера* диапазон ip.
5. дальше вам выдадит что то в роде — 127.0.0.1 — 127.0.25.255 (просто пример)
6. В проге добавляете этот диапазон, и нажимаете скан
7. PROFIT! Все роутеры этого провайдера у вас под рукой. Потом в графе EESSID есть название сети, по ней и определите какой вуфу соседский
Если проблемы с поиском диапазона айпи, вбейте допустим Диапазон ip ArtTelecom в *ваш город*
Рейтинг
Нет опубликованных рейтингов.
Рейтинг доступны только для пользователей.
Пожалуйста, авторизуйтесь или зарегистрируйтесь для голосования.
 |
Программа Router Scan для Kali Linux и аналоги

Безопасность выхода в интернет — одно из главных правил пользователей, вне зависимости от того, где выполняется подключение — в офисе или дома. Разработчики предлагают массу утилит, выполняющих сканирование сети и выявляющих потенциальные угрозы. Одна из популярных программ — Router Scan, которая не только выполняет аудит сетевой безопасности, но и используется для выявления незащищенных мест и взламывания WiFI подключений.
Для чего нужна программа Router Scan
Официально софт Роутер Скан создан для выявления сторонних клиентов, подключенных к точке доступа. При помощи программы можно легко узнать, ни подключились к домашней беспроводной сети соседи или посетители к интернету кафе, расположенного под квартирой.
Однако утилита нашла применение и в не самом законном качестве, выполняя роль ключа по подбору паролей к сети Wi-Fi. После подбора комбинации Router Scan by Stas’M v260 (самая актуальная версия софта) взламывает систему защиты маршрутизатора и получает доступ к данным пользователя — имени, паролю и т. п. Аналогичным образом человек, использующий софт, может получить доступ к любому сетевому устройству, к примеру, IP-камере.
Скачать Router Scan
Чтобы скачать и инсталлировать Роутер Сканнер на устройство, необходимо перейти на официальный сайт разработчика, выполнить скачивание и разархивировать файл. Затем пользователь принимает и соглашается со всеми условиями, и дожидается окончания установки.
Для использования на Android разработана аналог софта Router Scan v4.0.2.
Версия для Kali Linux
Затем порядок действий определяется типом ОС, установленной на ПК. Для Kali Linux порядок действий следующий.
Запуск скачанного файла RouterScan.exe через Wine. Для того, чтобы Wine появилась в контекстном меню, необходимо выбрать ее программой умолчанию.
Официальный сайт Router Scan
Сегодня скачать утилиту предлагает множество сайтов, однако нельзя ручаться за их безопасность. Поэтому рекомендуется проводить скачивание файла с http://stascorp.com/.
В поисковой выдаче ресурс занимает третью или четвертую позицию, однако сайты, идущие перед ним, не заслуживают доверия по мнению экспертов.
Запуск Router Scan
Запуск утилиты производится двойным щелчком на RouterSscan.exe. Путь запуска выглядит следующим образом wine /путь/до/RouterScan.exe.
При первом использовании софта утилита запросит подтверждение согласия на отправку информации о сканировании в общую базу.
Сканирование локальных и глобальных IP
Чтобы отсканировать IP-диапазоны локального и глобального уровня, необходимо понять разницу между ними. Пользователи с глобальным IP не требуют посредников для выхода во Всемирную сеть. Подключение выполняется напрямую. Понятие локальных IP относится ко всем остальным адресам.
Поиск нужных IP диапазонов
Локальные IP-адреса используют такие диапазоны:
- 10.0.0.0 — 10.255.255.255.
- 172.16.0.0 — 172.31.255.255.
- 192.168.0.0 — 192.168.255.255.
Поиск диапазонов выполняется с привязкой к географическому региону. Для более быстрого поиска рекомендуется использовать специальную программу, примеру, sulP.biz.
Синтаксис IP диапазонов
Router Scanner является универсальной утилитой, способной проанализировать как один IP-адрес (192.164.10.22), так и все адреса, в рамках границ, обозначенных пользователем (192.164.10.22 — 192.164.10.257), невзирая на их количество, а также диапазон с определением фиксированных бит. Значение битовой подмаски указывается через косую черту от IP-адреса.(10.10.01.0/32)
Помимо этого, пользователь может задать через дефис диапазон октет (10.0.1.1-245)
Анонимное сканирование Router Scan через Tor
Если целью пользователя является сохранение анонимности, Роутер Скан поддерживает шифрование через прокси Tor. Помимо шифрования трафика таким образом обеспечивается бесплатность и стабильное подключение, плюс сокрытие IP.
Установка Tor в Windows
До начала необходимо инсталлировать Tor с официального сайта. Загрузка выполняется посредством скачивания Expert Bundle. После скачивания производится распаковка, место не имеет значения. Если браузер планируется использовать на регулярной основе, рекомендуется инсталлировать его в качестве сервиса Windows.
Настройка и запуск сканирования Router Scan
Вручную запуск Tor выполняется согласно следующей инструкции:
- От имени администратора вызвать командную строку и вставить в нее скачанный файл Tor.exe.
- Дождаться завершения процесса запуска, не закрывая окно.
- Затем в настройках Роутер Сканер выбрать Main Menu. Перейти в Settings and Tweaks. Кликнуть HTTP Client.
- В категории Proxy Server кликнуть Type и в выпадающем списке нажать на SOCKS5. Ввести значение IP вписать 127.0.0.1. Значение Port – 9050.
- С этого момента сканирование глобальных диапазонов будет производиться через Tor.
Модули сканирования
Утилита включает в себя несколько модулей для выполнения сканирования
- Router Scan (main). Главный модуль, задачей которого является подбор пароля к устройству и получение доступа к данным.
- Detect proxy servers. Заточен на поиск прокси, использующих протоколы HTTP. При обнаружении таковых в скобках рядом с именем оборудования появляется подпись proxy server. В столбце WAN IP Address напротив имени устройства вписывается реальный адрес, а в столбце DNS фиксируется Proxy Good Check.
- Use HNAP 1.0. Задача модуля — сканирование хоста на поддержку Home Network Administration Protocol v1.0 и обнаружение в нем уязвимых мест. О том, что брешь найдена, говорит подпись HNAP bypass auth, внесенная в столбец авторизации.
Есть еще ряд модулей, однако они играют дополнительные роли и никакого отношения к взлому карты сетей и получению паролей не имеют.
Настройки сканера портов
Скорость интернета у всех пользователей разная, а значит и возможности, как использовать Роутер Сканер, отличаются. В основном различия касаются не функционала, а скорости выполнения поставленной задачи.
Разработчики предлагают несколько вариантов:
- Normal. Создан для пользования программой через беспроводное подключение и оставляет пользователю возможность доступа к ресурсам интернета во время сканирования.
- Fast Scan. Предназначен для проверки через подключение по кабелю.
- Ultra Fast. Разработан для сканирования при гигабитных подключениях с условием использования высокопроизводительной машины. Сетевое оборудование, через которое пользователь подключается к интернету, должно иметь соответствующий ресурс. В противном случае оно имеет все шансы выйти из строя.
Взлом WiFi с помощью Router Scan
Активация софта производится нажатием многофункциональной кнопки. С началом работы программы она делится на две клавиши — остановки процесса и его временной приостановки. Границы диапазона устанавливаются в разделе Enter IP ranges to scan.
Во время сканирования выполняется автоматический импорт файлов в созданную табличку, который можно приостановить или остановить в любой время сканирования.
Сохранение результатов в формате Excel
Перед началом работы утилиты пользователь выставляет нужный формат сохранения данных. В большинстве случаев информация в дальнейшем хранится в формате Excel, поэтому при настройке следует учесть некоторые особенности. К примеру, длинные цифровые значения (12-значный пароль от сети Wi-Fi) могут изменить свой вид.
Как защититься от Router Scan
Учитывая, что принцип работы сканера направлен на выявление заводских комбинаций паролей роутеров и поиск уязвимости предустановленного ПО, в качестве защиты от злоумышленников рекомендуется сделать следующее:
- Сменить пароль для входа от лица администратора.
- Не забывать про обновление прошивки.
- Отключить сервисы FTP, Telnet и SSH или поменять комбинации для безопасного входа.
Использование результатов сканирования Router Scan
Самая частая мотивация для людей, взламывающих маршрутизаторы при помощи утилиты — желание без приглашения пользоваться чужим трафиком. Помимо этого, софт используется для проникновения вирусов, кражи информации, а также перенаправления на мошеннические ресурсы.
Описание и порядок использования программы Router Scan
Любопытно, зачем, на самом деле, нужна программа Router Scan, как пользоваться ею. Используя инструменты подбора паролей, пользователи взламывают роутеры, маршрутизаторы. Сетевое оборудование нуждается в защите, но для этого необходимо поближе познакомиться с возможностями утилиты.
Для чего нужна программа Router Scan
Wi-Fi Router Scan необходим, чтобы проверить безопасность сети. Многофункциональная утилита с легкостью определяет устройства, которые нуждаются в защите. Происходит автоматический подбор паролей, а также взлом эксплойта. Речь идет о программном коде. Exploit представляет собой набор команд для вычислительной системы.
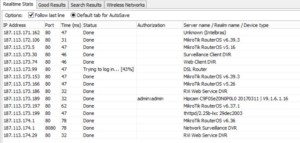
Важно! Предусмотрен удаленный и локальный тип, защищающий серверные, а также клиентские приложения. Благодаря поиску уязвимостей в программном обеспечении разрешается улучшить модули операционной системы.
Запуск
У пользователей возникают вопросы, как запустить роутер скан, как пользоваться им? Многое зависит от операционной системы. Используя команду Winbind, разрешается произвести быстрый вход в программу. На компьютере происходит распаковка файлов и тем самым открываются инструменты.
Важно! На рабочем столе виден значок RouterScan.exe, он необходим для быстрого доступа. Также создаются ярлыки через контекстное меню.
Настройка и запуск сканирования
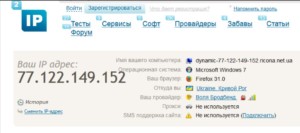
Прежде чем осуществить настройку приложения, стоит проверить личные параметры. На сайте 2ip.ru представлены характеристики IP-адреса, браузера, прокси и защиты. При запуске приложения отображаются данные, касательно подключенных устройств и общей статистике. Пользователь сможет уточнить информацию по количеству потоков передачи данных.
Отдельно продемонстрирован тайм-аут, шифровка. Под веб-интерфейсом предусмотрено несколько портов. Однако не все они находятся в рабочем состоянии. В верхней области экрана разрешается подстраивать диапазон сканируемых адресов. Типы атак взлома отображаются в нижней области экрана.
Важно! Если требуется помощь, можно посетить официальную страницу разработчика. В строке Enter IP прописывается IP-адрес и необходимо нажать OK.
Модули сканирования
Чтобы повысить защиту интерфейса, используется модуль сканирования. В сети он может называться Main и необходим для получения полной информации. Для работы с прокси серверами используется функция Detect proxy servers. Она включает в себя набор протоколов, понимает язык программирования HTTP.

В верхнем поле указывается надпись Proxy server и отдельно проверяется колонка WAN. В ней показывается действующий прокси-сервер, который можно поменять. Если интересует более подробные данные про сканирование, стоит открыть таблицу.
Use HNAP — дополнительная функция, которая свидетельствует о поддержке протокола Networ. Она показывает уязвимые места системы, нет необходимости использовать сторонние утилиты. Когда обнаружена неисправность, в нижней части окна появляется надпись Bypass aut. Таким образом, с беспроводной сетью что-то не так. Модуль быстро запускается, но требуется время, чтобы подобрать для интерфейса пароль автоматизации.
Настройки сканера портов
Говоря о настройках сканера портов, чаще всего речь идет о выборе режима. Когда злоумышленник пытается взломать сеть, используются различные инструменты. Стандартный пароль является первым ключиком к системе. Чтобы не прозевать атаку, лучше выбрать режим. Варианты на выбор:
- Normal,
- Fast Scan,
- Ultra Fast.
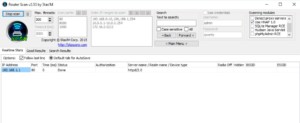
Normal создано исключительно для беспроводных сетей, защита происходит на нескольких каналах. Сканер отслеживает все процессы и опирается на время задержки. Учитываются данные аутентификации и запуска роутера.
Всё что касается устройств, подключённых через разъем Ethernet, отвечает Fast Scan. С английского переводится, как быстрое сканирование. По факту, система проверяет качество Wi-Fi сигнала, учитывает помехи при соединении. При тесте запрашивается статистика по IP-адресу, берётся в расчёт время задержки.
Производительные компьютеры с мощными маршрутизаторами могут работать в режиме Ultra Fast. Запрашиваются данные по провайдеру и адаптеру. Программа отслеживает изменения в сетевой среде, учитываются технические характеристики. После сканирования на компьютере отображаются доступные потоки, можно узнать о задержке.
Взлом WiFi с помощью Router Scan
Когда подключены неизвестные роутеры, маршрутизаторы, программа способна разузнать о них всю информацию. Учитывается тип беспроводной сети, выбранная защита. Некоторые устройства используют функцию шифрования. Подбирается ключ, имеются разные пароли. Программа демонстрирует данные о соединении WAN, выбранной локальной сети.
В основном поле показывается производитель, модель роутера.
Использование результатов сканирования
Когда производится сканирование, можно узнать о тайм коннекте и количестве потоков. Отображаются интерфейсы доступные адреса. В отдельном окне показывается информация касательно аутентификации. По результатам проверки видны точки доступа и пароли. На верхних строчках показываются сетевые настройки WPS-пин.
Таким образом, можно построить карту сетей, выявить всех гостей. Предусмотрен переход в диспетчер трафика, есть родительский контроль. Существует разделение по шестому протоколу, интернету, по локальной сети, беспроводной технологии.
Как защититься от Router Scan
Как установлено выше, программа способна раскрыть точку доступа, однако не стоит опускать руки. Профессионалы уверяют, что простыми шагами можно повысить защищенность маршрутизатора. На первом этапе стоит обновить прошивку, проверить доступные драйвера.
Важно! Не обязательно перепроверять все характеристики, но оцениваются аутентификационные данные.
Во вторую очередь, меняются учётные данные от администратора. Вариант с надписью admin считается не корректным. Установка нового пароля — хорошее решение для борьбы с злоумышленниками. Специалисты рекомендуют использовать длинные надписи, содержащие преимущественно буквы.
Следующий шаг — изменение точки доступа. Сетевое оборудование Mikrotik умеет противостоять подобным атакам. Латвийский производитель изготавливает маршрутизаторы и коммутаторы. Для создания беспроводной точки используется платформа RouterBOARD.
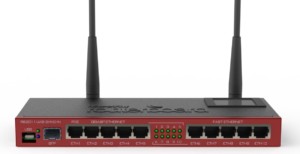
- простота использования,
- работа с брандмауэром,
- решение сложных задач,
- практичность,
- удалённое управление,
- подключение внешнего источника питания.
Среди производительных вариантов ценятся устройства CloudCore. Рассмотрена совместимость с различными сетевыми провайдерами, практически отсутствуют уязвимости. Вопросом занимались исследователи центра операционной безопасности. На примере обычного трояна удалось выяснить, что блок RCE способен избежать несанкционированного доступа.
Настройки производятся в автоматическом режиме, всё что требуется, просто авторизоваться пользователю. Защищенность кода — основное достоинство и на данный момент производитель работает над ПО WINBOX. С его помощью получится увеличить функциональные возможности роутеров, плюс сделать защиту более надежной.
Важно! Поскольку появляются новые трояны и отслеживать их становится всё сложнее.
Дополнительные инструменты
К дополнительным инструментам программы приписывают функцию аудита безопасности. При обнаружении роутера, веб-камеры, маршрутизаторов, разрешается выявить слабые стороны сетевого устройства. Подбор пароля к Wi-Fi не отнимет много времени. На официальной странице разработчика уже доступна обновлённая версия 2.60, которая включает поддержку роутеров многих производителей.
Функция беспроводного доступа — это ещё одна возможность. Поддерживается WPA/WPA2 сети и есть возможность провести атаку на незащищенное оборудование. Эксперименты продолжаются и надо усовершенствовать программу. Однако встречаются ограничения и об этом говорят ошибки ПК. Пользователь на экране может увидеть надписи Raw packet, Please install WinPcap.
Выше рассмотрена программа Router Scan и даны действенные советы по её использованию. Показаны особенности настроек, расписан запуск сканирования. Также есть описание модулей, плюс дополнительных инструментов.
Подгорнов Илья Владимирович Всё статьи нашего сайта проходят аудит технического консультанта. Если у Вас остались вопросы, Вы всегда их можете задать на его странице.
HackWare.ru
Этичный хакинг и тестирование на проникновение, информационная безопасность
Новые возможности Router Scan by Stas’M v2.60: беспроводной взлом Wi-Fi из Windows
Router Scan – это программа для выполнения аудита безопасности, она сканирует сети, находит различные устройства. Для найденных устройств (роутеры, веб-камеры и т.п.) программа пытается подобрать пароль, а также применяет эксплойты, использующие уязвимости сетевого оборудования. В случае успешного подбора учётных данных, либо наличия уязвимости к эсплойту, из устройства извлекается полезная информация, например, пароль от Wi-Fi сети. До недавнего времени Router Scan выполнял аудит безопасности исключительно проводных сетей (локальных и глобальных).
На сайте авторов Router Scan (stascorp.com) доступна для скачивания бета версия Router Scan v2.60. Как и всегда, обновление добавляет поддержку огромного количества роутеров, имеется много эксплойтов и сделаны другие важные изменения. Но особо меня заинтересовала следующая запись в списке изменений:
36. Реализованы возможности беспроводного аудита — перебор ключа WPA/WPA2 сети, получение пароля по WPS PIN, а также атака Pixie Dust
Это очень интересные нововведения, предлагаю их опробовать.
Документация Router Scan ещё не обновлена, поэтому я пишу исходя исключительно из собственных экспериментов. Возможно, в данной инструкции имеются ошибки или неточности. Судя по всему, ещё не реализована атака Pixie Dust, либо я её просто не нашёл.
Скачать последний Router Scan v2.60
Перейдите на страницу программы, хотя на момент создания данной заметки там написано:
Router Scan v2.53 by Stas’M (build 04.11.2015)

тем не менее, ссылка на скачивание ведёт на версию v2.60 бета (причём архив без пароля).
Что нужно для использования возможностей беспроводного аудита Router Scan?
Программы
Если при попытке использования функций беспроводного аудита вы увидели сообщения:
[-] Raw packet capture not available. [*] Please install WinPcap and try again.
То вам нужно установить WinPcap, ссылка на скачивания (выберите версию для Windows): https://www.winpcap.org/install/default.htm
То вам нужно установить Npcap, ссылка на официальную страницу, где вы найдёте инсталлятор: https://nmap.org/npcap/. При установке Npcap обязательно поставьте галочку «Install Npcap in WinPcap API-compatible mode»!

Оборудование
Для подбора WPA-PSK ключа (проще говоря, пароля от Wi-Fi сети) должна подойти любая Wi-Fi карта, поскольку принцип работы программы заключается в том, что пробуется подключение с паролями из словаря, а подключаться к беспроводной точке доступа умеет любой Wi-Fi адаптер. Если у вас их несколько, то предпочтение следует отдать тому, который видит больше сетей и лучше держит сигнал.
В атаках на WPS ПИН при использовании Alfa AWUS036NHA я получал сообщение об ошибке:
[-] Failed to start raw packet capture. [-] Try updating your Wi-Fi driver and/or installing Npcap in WinPcap-compatible mode.
Т.е. не получается запустить захват сырых пакетов, попробуйте обновить ваш Wi-Fi драйвер и/или установить Npcap в WinPcap-совместимом режиме.
Поскольку моя вторая карта Alfa AWUS052NH работает с Router Scan без проблем, и вообще она дальнобойнее, и именно её я чаще всего использую, в том числе в Linux, то я не стал разбираться, что не так с AWUS036NHA. Возможно, проблема решиться рекомендуемым образом. Кстати, пишите в комментариях, с какими беспроводными картами у вас получилось «подружить» Router Scan, а с какими возникли проблемы.
Поскольку WinPcap состоит в том числе из драйвера, не удивлюсь если для атак на WPS ПИН подойдут даже те беспроводные карты, которые непригодны для использования в аудите Wi-Fi в Linux из-за ограничений драйверов. Не могу это проверить, т.к. под рукой нет «просто» Wi-Fi адаптера.
Встроенная Wi-Fi карта Intel Corporation Centrino Advanced-N 6235 (rev 24) (в Linux поддерживает режим монитора и инъекцию) также хорошо работает с Router Scan.
Настройка Router Scan
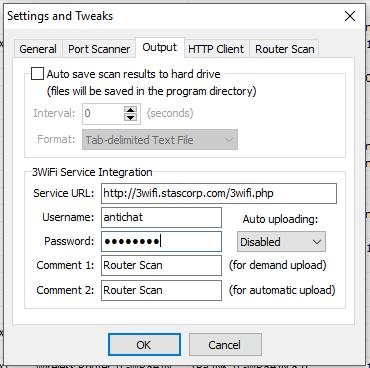
Для некоторых наших атак нам понадобиться информация с 3WiFi. Нам хватит гостевого доступа. Перейдите в настройки Router Scan и в качестве Username и Password введите antichat:
Обзор беспроводных сетей в Router Scan
В Router Scan начиная с версии v2.60 появилась вкладка Wireless Networks:
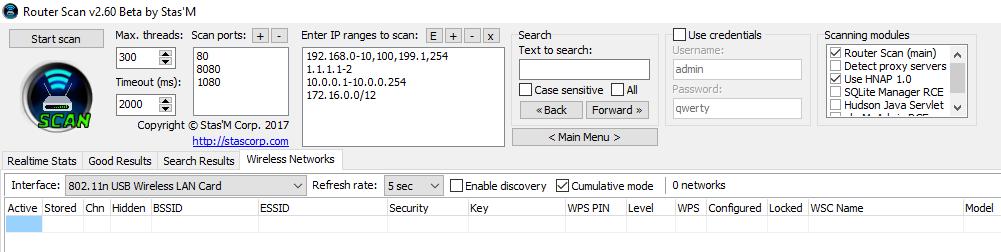
В поле Interface выберите ту Wi-Fi карту, которую вы хотите использовать для аудита Wi-Fi сетей. Если вы поставите галочку на Enable discovery, то начнётся сбор данных о доступных в радиусе досягаемости точках доступа. Чтобы точки доступа не пропадали из списка, поставьте галочку Cumulative mode:
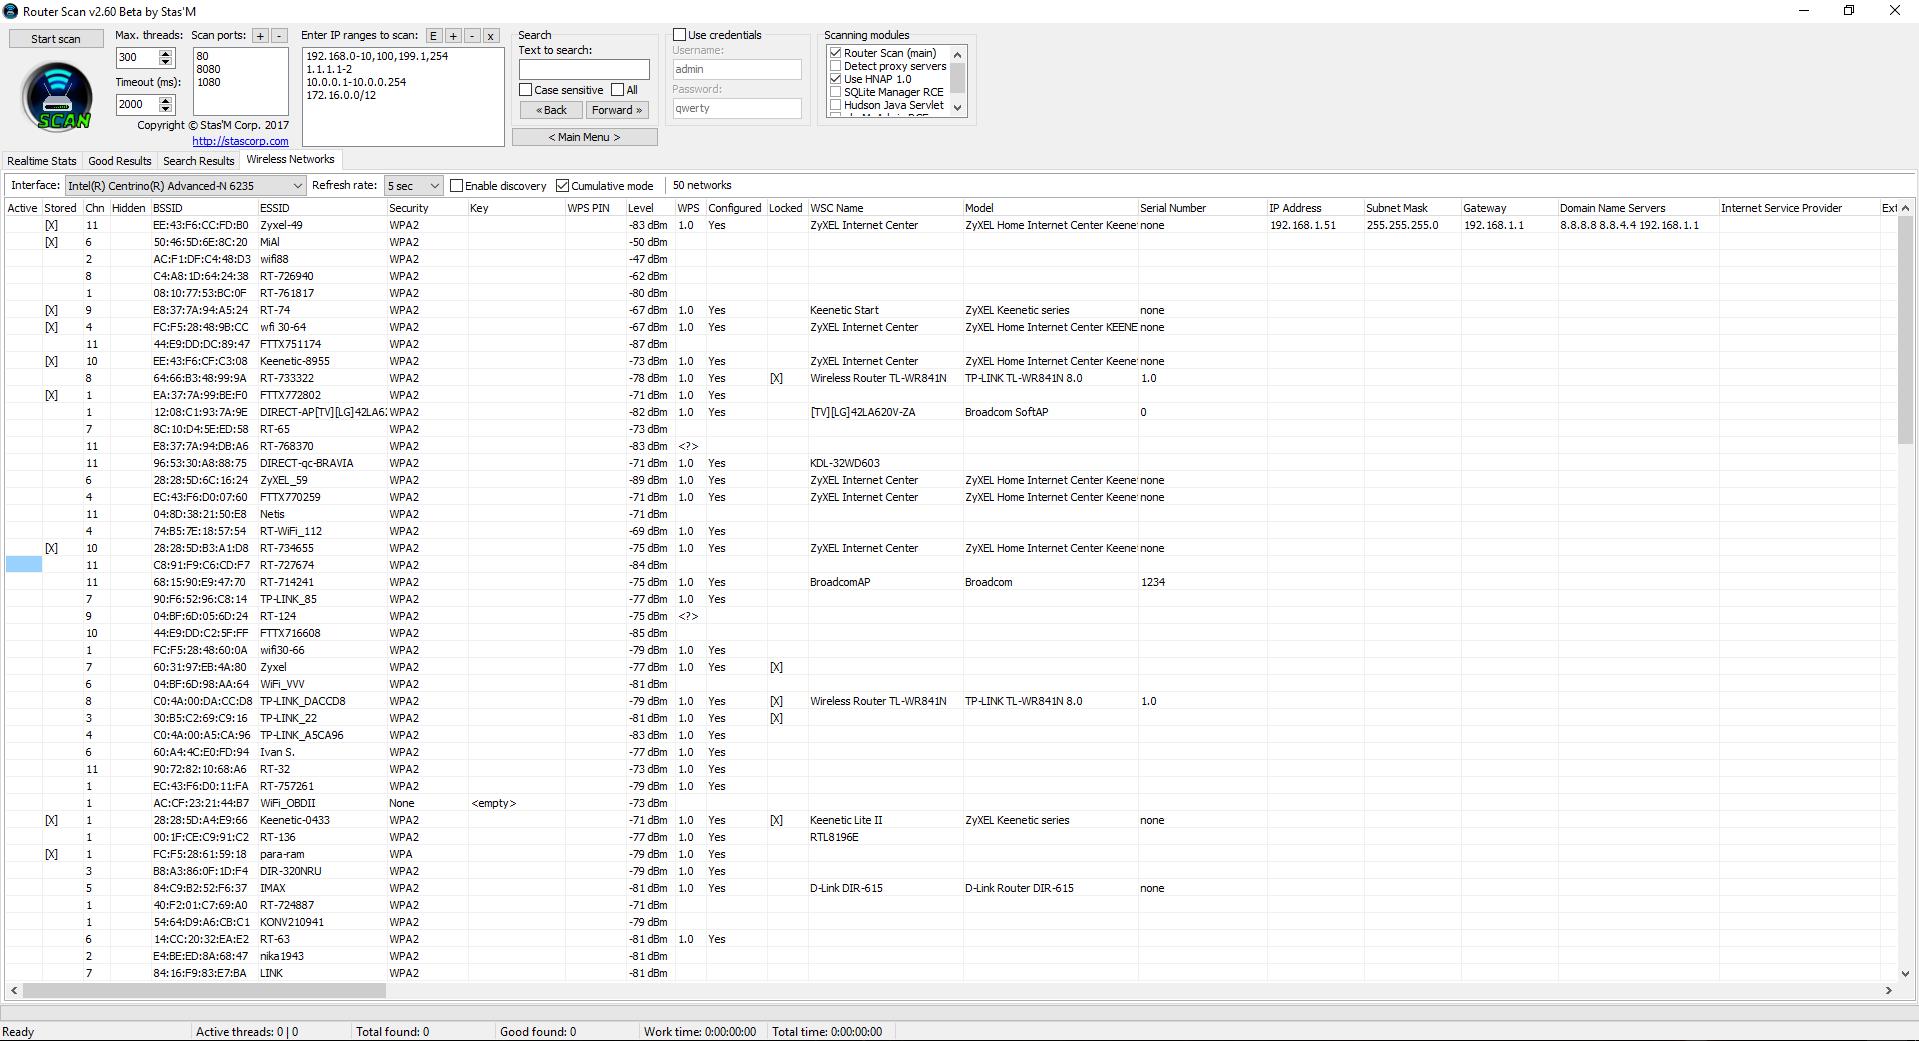
Поле Active отмечает (вроде бы) сети, к которым вы подключены в данный момент.
Обратите внимание, что нам доступна расширенная информация о точках доступа. В том числе, можно увидеть точную модель (поля WSC Name и Model) для ТД с WPS.
Получение WPA пароля на основе предсказанного WPS ПИНа в Router Scan
В одной из своих статей под названием «Эффективный подбор WPS ПИНа по базе известных и сгенерированным ПИНам» я рассказывал о таком приёме быстрого взлома Wi-Fi, когда WPS ПИН рассчитывается на основе алгоритмов, либо берётся из базы данных. Если ПИН угадан, то раскрывается пароль от Wi-Fi сети.
Примерно эта же атака реализована в Router Scan. Уже несколько версий назад был добавлен инструмент WPS PIN Companion. Этот инструмент «угадывает» WPS ПИН беспроводной сети. ПИН рассчитывается по определённым алгоритмам, за основу берётся MAC-адрес и серийный номер роутера (только для некоторых алгоритмов генерации). В новой версии WPS PIN Companion получил новые алгоритмы и другие улучшения, но главным является его комбинация с другим инструментом, который в контекстном меню (вызывается правой кнопкой мыши) называется Obtain key with WPS…:
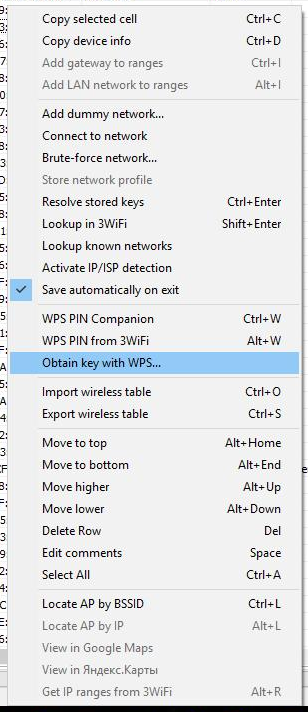
Поскольку для взлома подходят только точки доступа с WPS, то нужно выбрать те, у которых в столбце WPS стоит номер версии, а в столбце Locked ничего не записано (т.е. WPS для данной ТД не должен быть заблокирован), пример такой подходящей точки доступа:
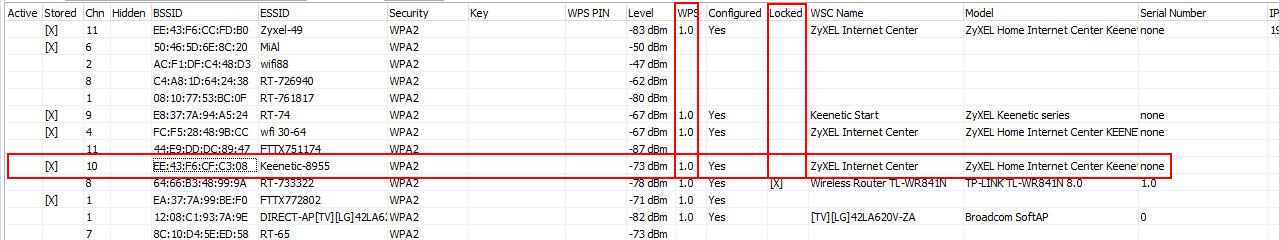
Кликаем на выбранной ТД правой кнопкой мыши, выбираем Obtain key with WPS…:

Если у вас уже есть WPS ПИН (или несколько пинов), то введите их в поле PINs. Если пина у вас нет, то пока закройте этой окно.
В контекстном меню также доступны две опции:
Первая рассчитывает ПИН по алгоритмам для данной конкретной точки доступа:
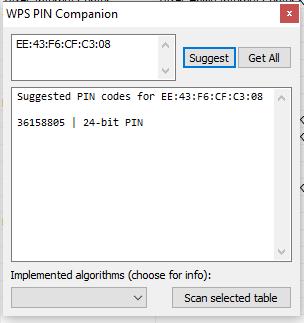
Как видим, угаданный пин это 36158805.
При клике на WPS PIN from 3WiFi нам показывается следующее окно:
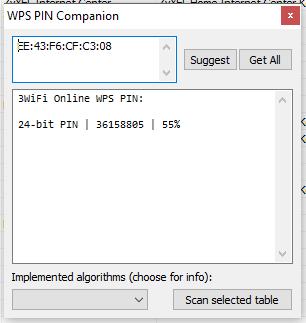
В нём снова 36158805 и, видимо, проценты совпадения.
Возвращаемся к опции Obtain key with WPS…:

Наш пин туда вписался автоматически, нажимаем Start audit. Как можно увидеть, пароль успешно раскрыт:
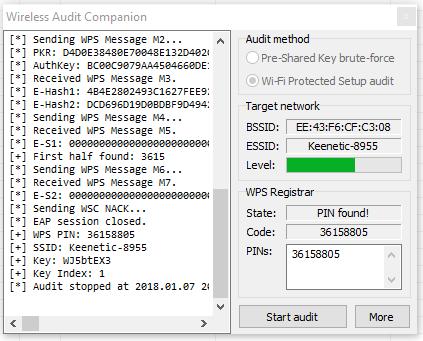
Об этом говорят строки:
[+] WPS PIN: 36158805 [+] SSID: Keenetic-8955 [+] Key: WJ5btEX3
Паролем от Wi-Fi является WJ5btEX3.
Подбор пароля от любой Wi-Fi сети в Router Scan
Предыдущий метод является быстрым, но работает только для сетей с незаблокированным WPS.
Для всех остальных точек доступа доступен более универсальный, но медленный метод. Суть его заключается в том, что Router Scan пытается подключиться к Wi-Fi сети с паролем, который берёт из словаря. Если подключение прошло удачно – значит пароль угадан, если подключение не получилось, значит программа переходит к следующему паролю и пробует его и т.д. далее, пока не будет подобран пароль или не закончится словарь. На каждую попытку требуется несколько секунд – это медленно.
Для начала атаки нажмите правой кнопкой мыши на интересующую вас точку доступа и выберите Brute-force network…:

Атаку нужно начать с выбора файла словаря. Для этого напротив поля Dict. нажмите (click to load) и выберите файл словаря. С программой поставляется небольшой словарик (файл wlanpass.txt) на 90 слов. Можно использовать его.
Удачный подбор пароля:
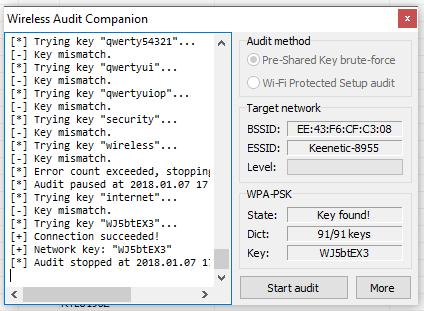
Кстати, чтобы попытки не останавливались, нажмите на More, далее Maximum error counts и введите 0 для неограниченных попыток:

Просмотр паролей от Wi-Fi к которым ранее подключался компьютер
Router Scan позволяет вам «вспомнить» пароли от сетей, к которым вы подключались. Для этого из контекстного меню выберите опцию Resolve stored keys:
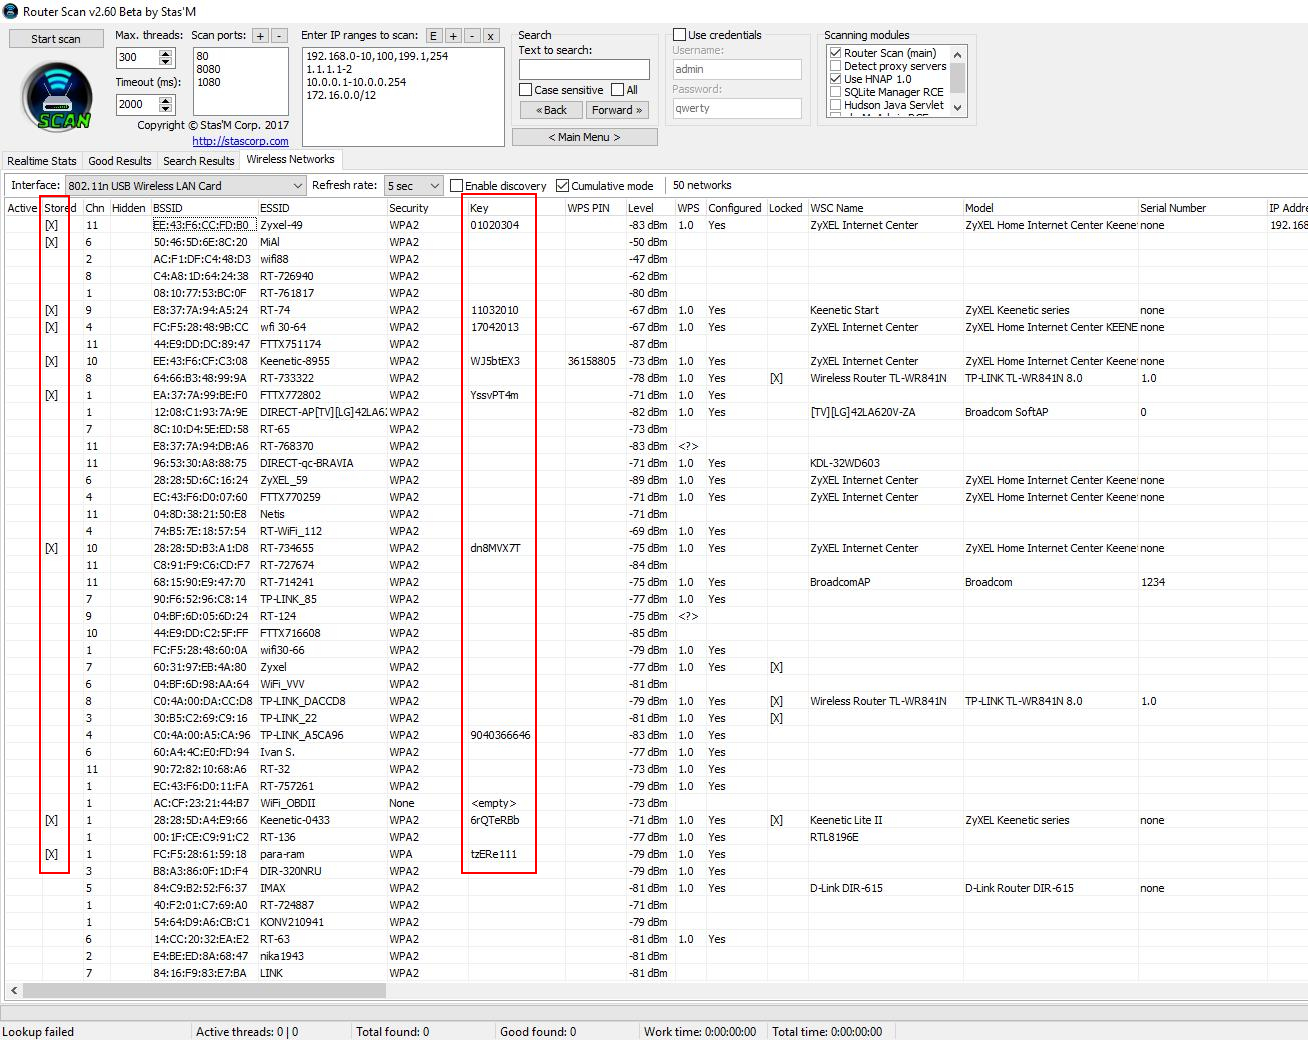
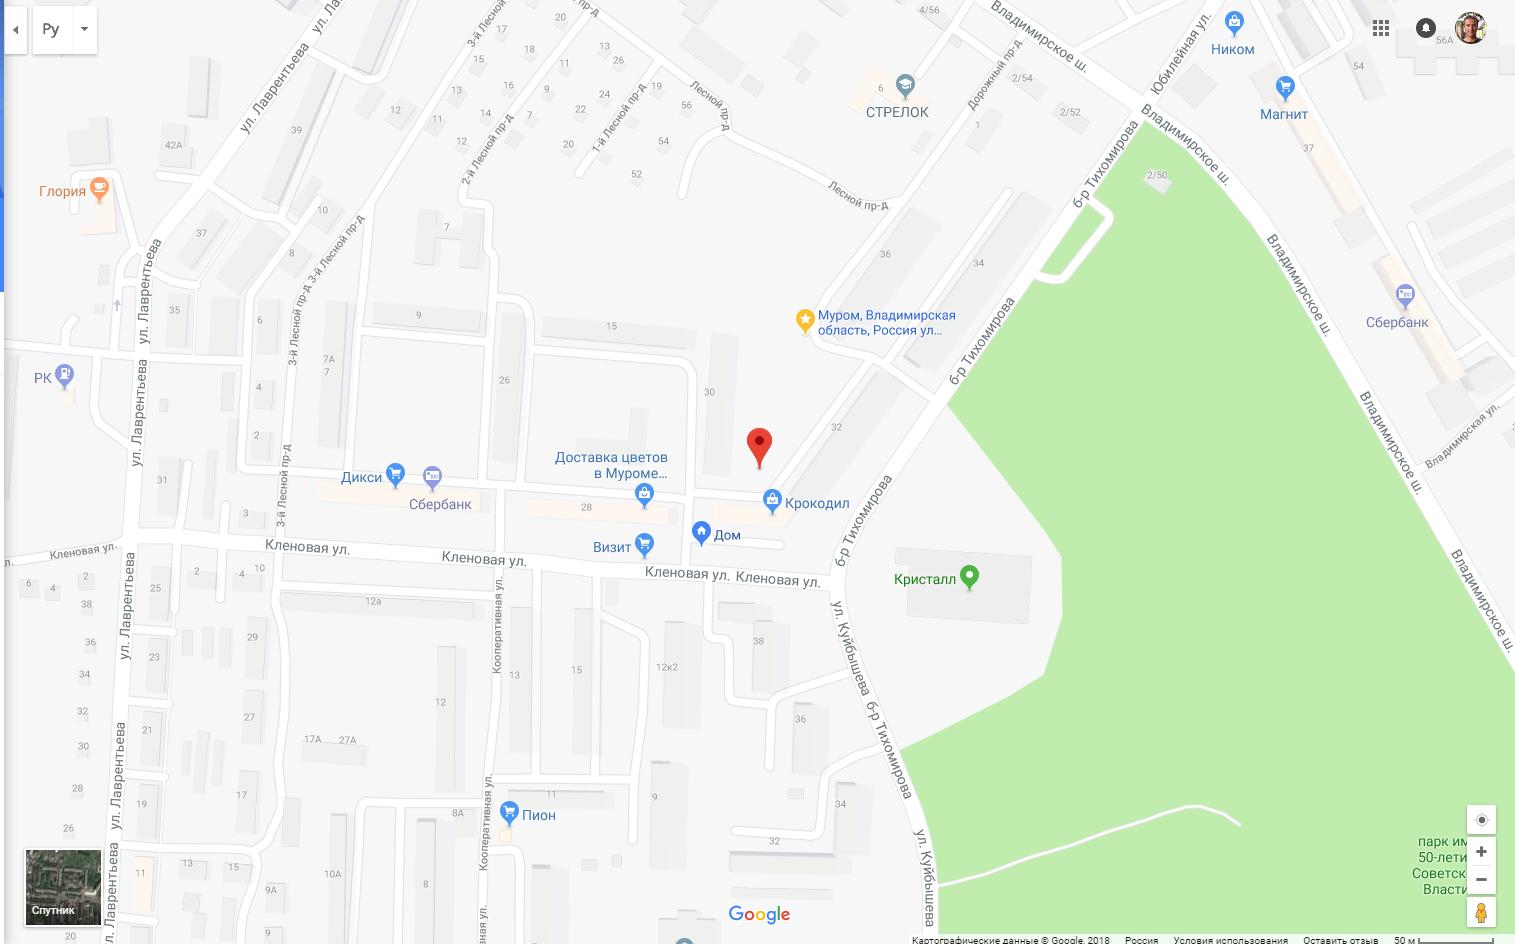
Как определить расположение Wi-Fi
Для этого в Router Scan выберите опцию Locate AP by BSSID, появится окно:

Нажмём, например, на Google Maps:
Решение проблем
1. Бесконечная ошибка Association failed
Иногда при атаках у меня появлялись бесконечные сообщения:
[*] Associating with AP. [-] Association failed. [*] Associating with AP. [-] Association failed.
Если остановить и повторно запустить атаку, то данная ошибка обычно исчезала.
2. Вкладка Wireless Networks не работает в Linux
Вкладка Wireless Networks не работает и никогда не будет работать в Linux, поскольку для данной функциональности в Router Scan требуется WinPcap или Npcap, которые в Linux отсутствуют.
3. Npcap установлен, но всё равно ошибка «Please install WinPcap and try again»
Если вы уже установили Npcap или установили Wireshark, но всё равно получаете ошибку:
[-] Raw packet capture not available. [*] Please install WinPcap and try again.
То причина может быть в том, что вы забыли включить галочку «Install Npcap in WinPcap API-compatible mode». Заново запустите установщик Npcap и включите эту опцию.
4. Не работают беспроводные атаки в Router Scan
Если у кого-то перестали работать беспроводные атаки Router Scan, то теперь появилось исправление.
В беспроводных атаках Router Scan очень сильно полагается на WinPcap/Npcap. В истории изменений Npcap (https://github.com/nmap/npcap/blob/master/CHANGELOG.md) мы можем увидеть следующее:
Npcap 1.30 [2021-04-09]
Restore raw WiFi frame capture support, which had been broken in a few ways since Npcap 0.9983. Additional improvements enable PacketSetMonitorMode() for non-admin-privileged processes, allowing Wireshark to correctly enable monitor mode via checkbox without requiring WlanHelper.exe.
Восстановлена поддержка захвата сырых кадров WiFi, которая была поломана сразу несколькими способами с момента выхода Npcap 0.9983. Дополнительные улучшения включают PacketSetMonitorMode() для процессов без прав администратора, что позволяет Wireshark правильно включать режим мониторинга с помощью флажка, не требуя WlanHelper.exe.
Короче говоря, функциональность связанная с беспроводными атаками уже давно и сильно была сломана. Теперь они её починили — я проверил, атака на WPS прошла успешно.
Поэтому просто обновите Npcap до последней версии. Либо установите Wireshark последней версии — вместе с ней поставляется и Npcap.
Заключение
Router Scan Stas’M – это уникальная программа, по эффективности и простоте использования и не имеющая аналогов ни для Windows, ни на Linux. Новые функции Router Scan во многом также являются уникальными для ОС Windows. Тем не менее, ОС Linux может предложить дополнительные инструменты для атак на Wi-Fi сети.
Связанные статьи:
- Сервис 3WiFi: пароли от точек доступа Wi-Fi (68.3%)
- Автоматическая проверка всех Точек Доступа по базе 3WiFi (63.8%)
- Утилиты NirSoft для извлечения информации из Windows (59.2%)
- Как узнать точную модель чужого роутера (беспроводной точки доступа) (56.6%)
- Поиск беспроводных точек доступа с включённым WPS: использование программ Wash, Airodump-ng и Wifite (55.8%)
- Tor: от азов до продвинутого уровня (ч. 4): Подсказки по использованию браузера и службы Tor (RANDOM — 0.7%)
факультете информационной безопасности от GeekBrains? Комплексная годовая программа практического обучения с охватом всех основных тем, а также с дополнительными курсами в подарок. По итогам обучения выдаётся свидетельство установленного образца и сертификат. По этой ссылке специальная скидка на любые факультеты и курсы!